网站 Content-Security-Policy:report-only 试跑和拦截规则发布前怎么核对(2026)
摘要:网站已经上 HTTPS、甚至准备开 HSTS 之后,下一步常会加 CSP。不要一上来就发强制拦截的 Content-Security-Policy 头,先用 Content-Security-Policy-Report-Only 在真实流量里看哪些脚本、样式、图片、连接会被挡住,清完违规再改成强制。依据 MDN、web.dev 和 Chrome 开发者文档,查询日期 2026-11-19。只放官网普通链接(affiliate_later)。
依据:MDN 中文指南《内容安全策略(CSP)》(页面注「最后更新于 2026年9月11日」);MDN 中文参考页
Content-Security-Policy、Content-Security-Policy-Report-Only、report-to指令、upgrade-insecure-requests指令;Reporting-Endpoints与report-uri指令 的简体中文路径在查询时返回 404,以下按英文页整理;web.dev 《Content Security Policy》(查询时中文界面可打开,正文仍以英文为准);Chrome 开发者文档 Issues panel。查询日期:2026-11-19(北京时间)。只放官网普通链接(affiliate_later: 1)。浏览器支持和服务器配置会改,以你打开当天的文档和实际响应头为准。不构成运维或合规建议。 改 nginx / CDN 响应头之前,先备份当前配置,并在测试环境或低峰期核对。
站点证书已经装上,地址栏也是 https:// 了,有的还准备按网站启用 HSTS:max-age、includeSubDomains 和 preload 提交前怎么核对去开 HSTS。下一步常会加上 Content-Security-Policy(CSP),用来限制页面能加载哪些脚本、样式、图片和连接。策略写紧了,原来能用的统计代码、字体或编辑器脚本可能被浏览器直接拦住;还没把来源核对清楚就改成强制头,线上页面会缺功能。MDN 把仅报告模式写成部署时的试跑办法:先发 Content-Security-Policy-Report-Only,策略不会被强制执行,违规会送到你指定的报告端点。web.dev 也写了,刚开始用 CSP 时,先用 report-only 评估站点现状,再改策略。读完这篇,你要能自己核对:策略从哪发送、report-only 和强制头有什么差别、先看哪些指令、报告落到哪、什么时候才能切到强制拦截。
1. 先核对策略从哪送达
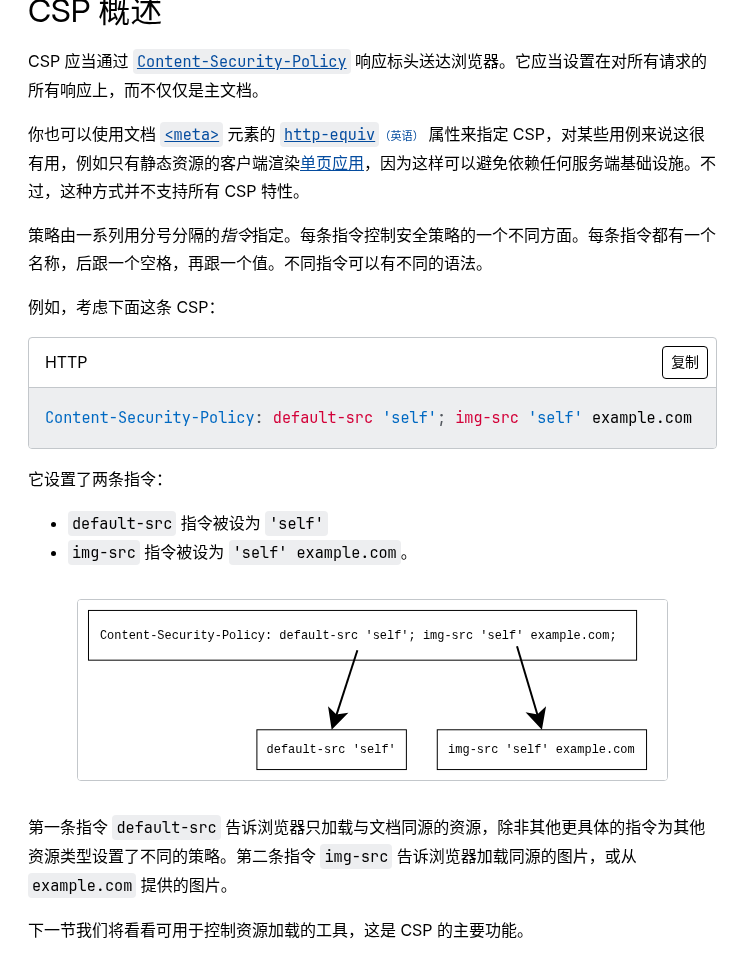
MDN 指南开篇写明:CSP 应当通过 Content-Security-Policy 响应标头送达浏览器,而且应当设置在对所有请求的所有响应上,不仅仅是主文档。你也可以用文档里 <meta> 元素的 http-equiv 属性指定 CSP,这对只有静态资源的客户端渲染单页应用这类场景有用,因为不必依赖服务端。不过这种方式并不支持全部 CSP 特性。
核对时可先抓住这几点:
- 优先用响应头,不要只给首页 HTML 加上、静态资源或接口响应却漏掉。
- 静态站如果暂时只能写
meta,要清楚它覆盖不了全部特性。MDN 在「测试你的策略」里还写了一句:仅报告策略不能通过<meta>元素送达。也就是说,report-only 试跑必须走响应头。 - 策略由一系列用分号分隔的指令组成。指南里的例子是
Content-Security-Policy: default-src 'self'; img-src 'self' example.com:default-src设为'self',作为未单独写出的资源类型的后备;img-src允许同源图片,以及来自example.com的图片。写自己的策略时,先按文档里的这条例子理解语法,不要把网文里的「严格 CSP 清单」整段贴上去当现行标准。
需要单独控制的资源类型,再看对应的 Fetch 指令。MDN 参考页列出的包括 script-src(脚本)、style-src(样式)、img-src(图片)、font-src(字体)、connect-src(脚本发起的连接)等;没有单独写的,会回退到 default-src。本文不展开「一次性上线严格 CSP」的写法,先把送达方式和语法核对清楚。
2. 分清 report-only 和强制拦截
强制拦截用的是 Content-Security-Policy 头,浏览器会按指令拦住不允许的资源。试跑用的是 Content-Security-Policy-Report-Only:只报告,不拦截。
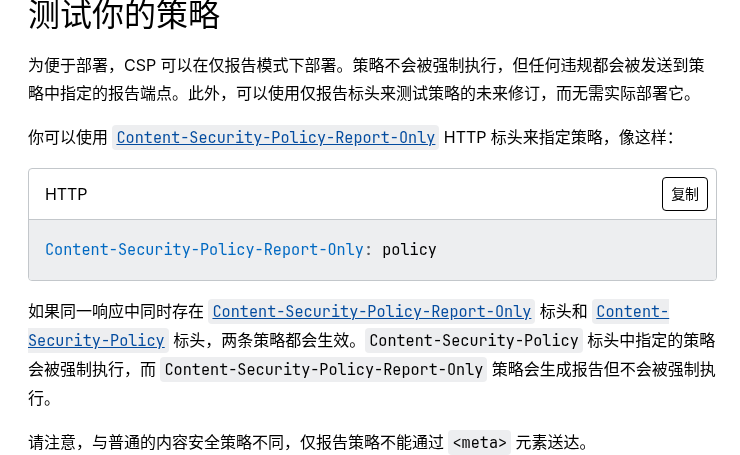
同一段文档还写了:如果同一个响应里同时有这两个头,两条策略都会生效。Content-Security-Policy 里的策略会被强制执行,Content-Security-Policy-Report-Only 只生成报告、不会强制执行。web.dev 的 Report-Only 一节也写了类似做法:可以同时发送两个头,一边执行现行策略,一边监测新策略;看完违规、修好问题,再把新策略改成强制。
对站点来说,这意味着:
- 第一次加 CSP,先只发 Report-Only 头,页面行为应与加头之前一致,只是浏览器会记下违规。
- 已经有一条强制策略、准备收紧时,旧的强制头先留着,新策略用 Report-Only 并行观察,不要直接覆盖成更严的强制头。
- 不要用
<meta http-equiv="Content-Security-Policy-Report-Only">做试跑,文档写明这条路不通。
3. 报告落到哪,以及浏览器里怎么看
策略只会报告、却没写报告送到哪里,试跑就少了一半依据。MDN 指南「违规报告」一节写明,现行推荐做法是:用报告 API,在 Reporting-Endpoints 里声明端点,再用 CSP 的 report-to 指令把其中一个指定为 CSP 报告目标。
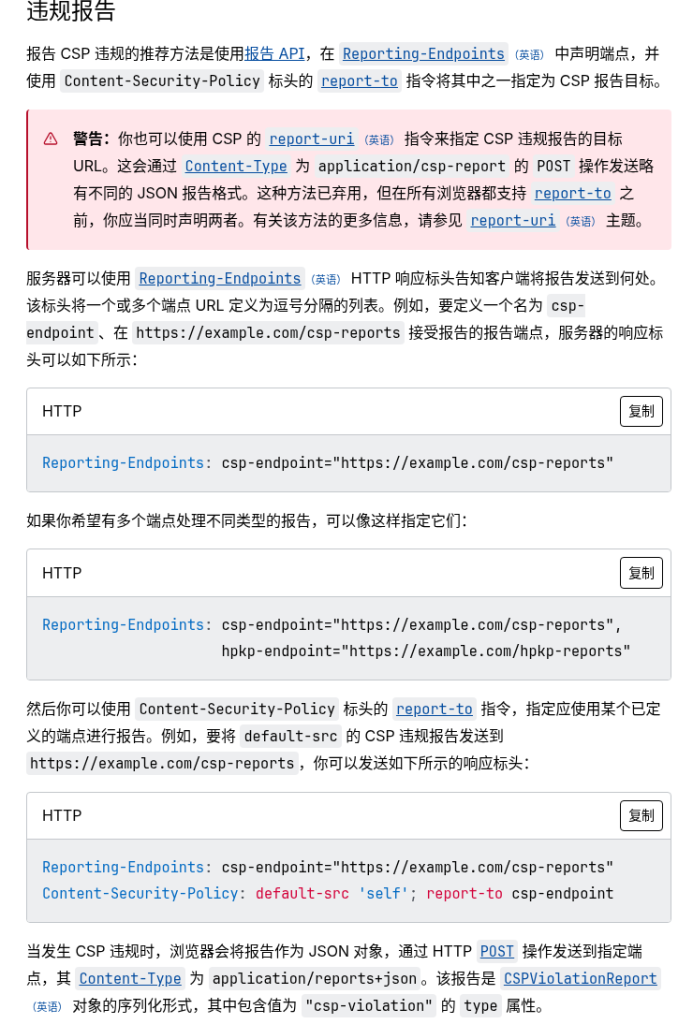
按指南里的例子,响应里可以同时出现:
Reporting-Endpoints: csp-endpoint="https://example.com/csp-reports"
Content-Security-Policy-Report-Only: default-src 'self'; report-to csp-endpoint
上面第二条在指南原文里是写在 Content-Security-Policy 头上的示例;试跑时把同一条 report-to 写进 Content-Security-Policy-Report-Only 即可。端点地址要换成你自己能接收 POST 的 URL,不要照抄文档里的 example.com。
发生违规时,浏览器会把报告作为 JSON,通过 HTTP POST 送到指定端点,Content-Type 为 application/reports+json。报告是 CSPViolationReport 的序列化形式,type 为 "csp-violation"。正文里常见字段包括 blockedURL(被拦住的地址)、effectiveDirective(实际生效的指令)、disposition(强制还是报告)、originalPolicy(原始策略)等,以你实际收到的 JSON 为准。
关于已经过时的 report-uri,MDN 在同一节用警告框写了:你也可以用 report-uri 指定报告 URL,它会以 application/csp-report 发送另一种 JSON 格式;这种方法已弃用,但在所有浏览器都支持 report-to 之前,应当同时声明两者。核对时以 Reporting-Endpoints 加 report-to 为现行写法,不要把过时的 report-uri 单独当成推荐方案。中文版 Content-Security-Policy-Report-Only 参考页里仍有以 report-uri 为主的示例,对照时以 2026年9月11日更新的指南为准。Reporting-Endpoints 和 report-uri 的简体中文文档路径在查询当天返回 404,请改看英文页。
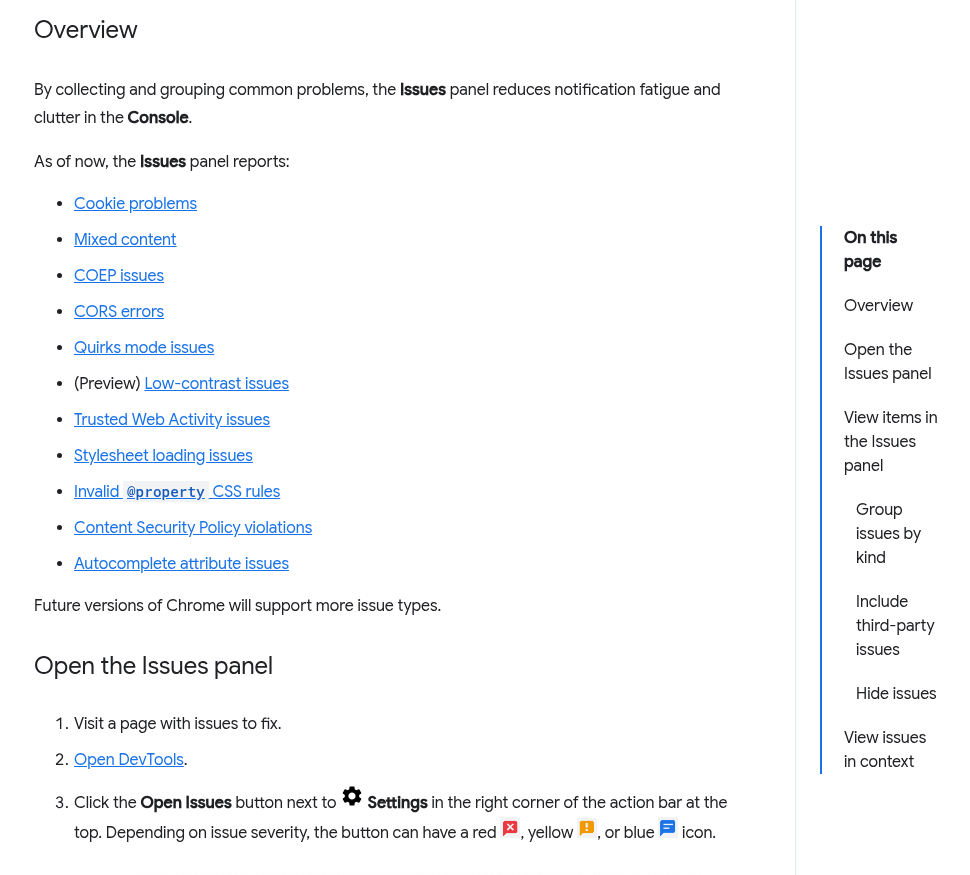
报告端点还没搭好时,也可以先在浏览器里看。Chrome 开发者文档 Issues panel 写明,Issues 面板会汇总 Cookie、混合内容、CORS 等问题,列表里也包括 Content Security Policy violations;打开方式是进入 DevTools 后,在顶部操作栏右侧 Settings 旁边点 Open Issues 按钮。web.dev 也提到,脚本不在允许来源时,控制台会显示错误。你实际看到的条目名称以当天的 Chrome 界面为准。
拿到报告或控制台记录之后,按 effectiveDirective 或被挡住的地址对照:是自己站点该保留的脚本、样式、图片、字体或接口,就把合法来源补进对应指令;是页面不再需要的第三方,就改页面,别再加载它。不要为了让报告清零,就把 'unsafe-inline' 一类放宽项随手加回去,那等于把试跑结果丢掉。
4. 什么时候才能改成强制头
建议按这个顺序核对,不要跳过试跑直接上强制拦截:
- 先备份当前的 nginx、CDN 或主机响应头配置,保留一份能立刻改回去的副本。
- 用响应头发出
Content-Security-Policy-Report-Only(不要只用meta),并配上Reporting-Endpoints和report-to;若还要兼容尚未支持report-to的浏览器,按 MDN 的说明同时保留report-uri。 - 在真实流量里观察一段时间,结合报告端点和 Chrome 的 Issues / 控制台,看哪些脚本、样式、图片、连接被记为违规。
- 把确属站点需要的来源写进对应指令,或改掉页面里不再使用的第三方地址。
- 报告里剩下的,应是你打算拦住的项。再在测试环境或低峰期,把同一条策略改到
Content-Security-Policy头上。 - 改完后再看页面功能、Issues 和控制台,确认该在的脚本和样式还在,再观察一段时间。
如果之后还要收紧策略,按 MDN 和 web.dev 的写法,可以继续用 Report-Only 头测试新版本,同时保留已经在执行的强制头。
5. 和混合内容、HSTS 怎么对照
CSP 里有一条 upgrade-insecure-requests 指令,名称容易和 HSTS 混在一起。MDN 写明:设置该指令后,浏览器会把资源请求、同源导航、iframe 等嵌套浏览上下文中的导航,以及表单提交里的 HTTP 地址升级为 HTTPS;指向不同源的顶级导航不会被升级。同一节最后一句写的是:该指令不能替代 Strict-Transport-Security(也称为 HSTS),因为它不会升级指向站点的外部链接;站点应当同时包含该指令和 HSTS 头。
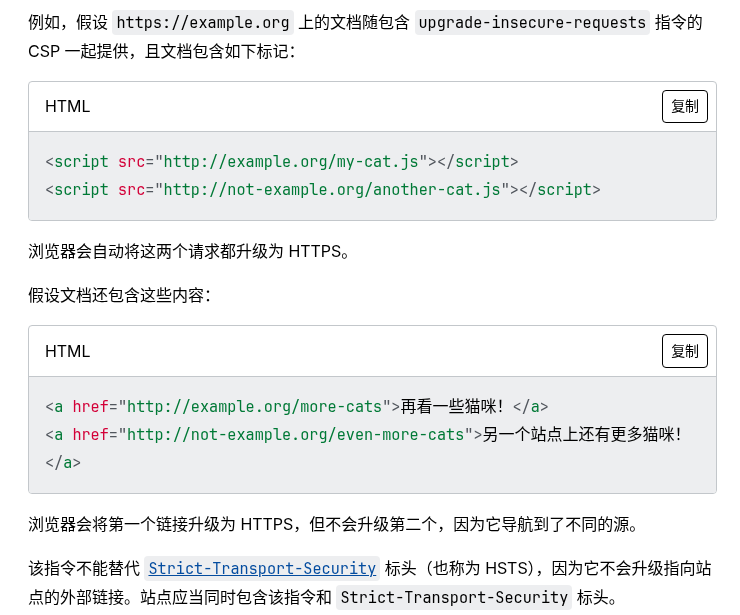
也就是说,upgrade-insecure-requests 管的是页面里的明文请求怎么升级,HSTS 管的是浏览器以后是否只记住用 HTTPS 访问你的站点。两者不是同一件事。HTTPS 页面里还嵌着 http:// 资源时,应先按网站混合内容(mixed content):HTTPS 页里的 HTTP 资源启用 HSTS 前怎么核对把地址清完,再谈 HSTS;本文只补充 CSP 试跑和强制头怎么核对,不重写那两篇的步骤。若改完响应头后页面出现 404 或 502,可以再对照网站 404 / 502 排查清单:DNS、证书、源站与 CDN 缓存怎么核对。
相关阅读
- 网站混合内容(mixed content):HTTPS 页里的 HTTP 资源启用 HSTS 前怎么核对(2026)
- 网站启用 HSTS:max-age、includeSubDomains 和 preload 提交前怎么核对(2026)
- 网站启用 HTTP/2 或 HTTP/3:浏览器协议协商与回退怎么核对(2026)
- 网站 404 / 502 排查清单:DNS、证书、源站与 CDN 缓存怎么核对(2026)
官方来源与查询日期
- MDN:内容安全策略(CSP)(最后更新于 2026年9月11日)
- MDN:Content-Security-Policy
- MDN:Content-Security-Policy-Report-Only
- MDN:report-to 指令
- MDN:Reporting-Endpoints(简体中文路径查询时 404,按英文页)
- MDN:report-uri 指令(已弃用;简体中文路径查询时 404,按英文页)
- MDN:upgrade-insecure-requests 指令
- web.dev:Content Security Policy
- Chrome for Developers:Issues panel
- 查询日期:2026-11-19(北京时间)