网站混合内容(mixed content):HTTPS 页里的 HTTP 资源启用 HSTS 前怎么核对(2026)
摘要:网站已经用 HTTPS 打开之后,如果页面里还嵌着 http:// 的图片、脚本或样式,就会形成混合内容。现代浏览器会把图片、音视频从 HTTP 自动升级到 HTTPS,并拦截脚本、样式、iframe 和 fetch 等其他明文请求;资源没有 HTTPS 版本时,页面会缺图或功能失效。启用 HSTS 前应先把这些地址核对干净。依据 MDN、web.dev 和 Chrome 开发者文档,查询日期 2026-11-18。只放官网普通链接(affiliate_later)。
依据:MDN 《Mixed content》(查询时简体中文路径返回 404,以下按英文页整理);web.dev 《What is mixed content?》 与 《Fixing mixed content》;MDN 中文页 《Content-Security-Policy:upgrade-insecure-requests 指令》;Chrome 开发者文档 Privacy and security panel。查询日期:2026-11-18(北京时间)。只放官网普通链接(
affiliate_later: 1)。浏览器和服务器配置会改,以你打开当天的文档和实际页面为准。不构成运维或合规建议。 改响应头或启用 HSTS 之前,先在测试环境或低峰期核对,并保留当前 nginx / CDN 配置备份。
站点证书已经装上,地址栏也是 https:// 了,还可能遇到另一种对不上:正文、主题或插件里仍写着 http:// 的图片、脚本、样式或字体。打开开发者工具时,控制台或 Issues 面板会出现 Mixed Content 提示;有的资源被自动改写成 HTTPS,有的直接被拦截,页面就会缺图、缺样式,或某个按钮不再工作。若你接下来还要按网站启用 HSTS:max-age、includeSubDomains 和 preload 提交前怎么核对 去开 HSTS,自己域名上残留的明文地址会被浏览器强制改走 HTTPS,资源若没有对应的 HTTPS 版本,失败会更彻底。读完这篇,你要能自己完成核对:混合内容指什么;哪些请求会被升级、哪些会被拦截;启用 HSTS 前要先清掉哪些地址;以及 upgrade-insecure-requests 和 HSTS 各管哪一段。
1. 先分清:可升级的和会被拦截的
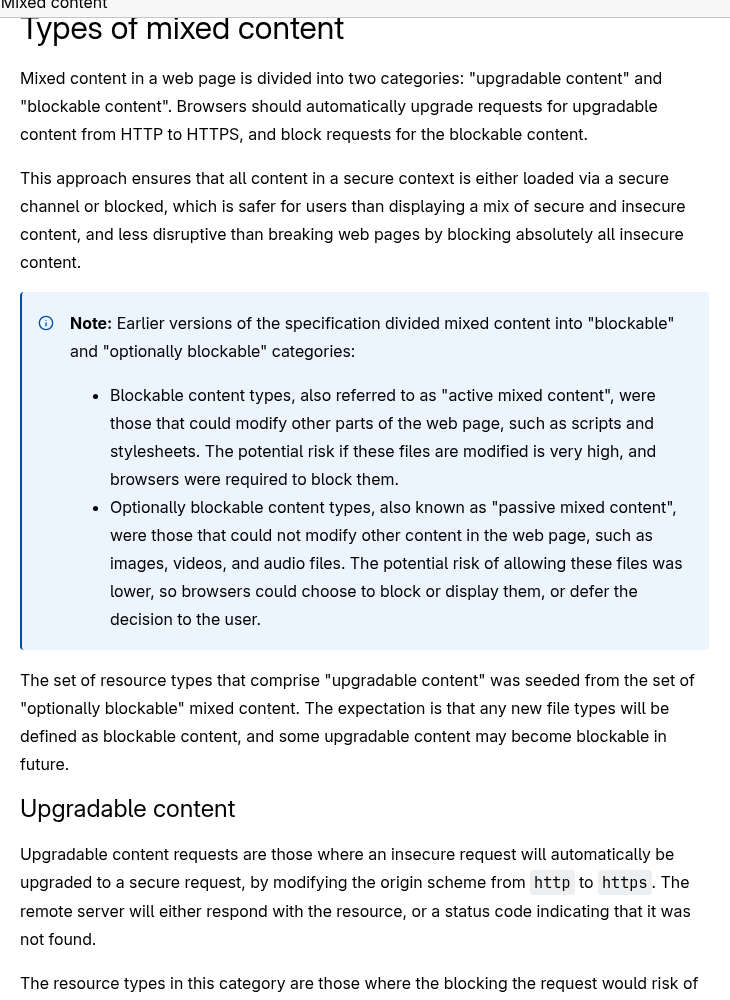
web.dev 把混合内容写成:页面本身通过 HTTPS 加载,但图片、视频、样式、脚本等子资源仍走不安全的 HTTP。MDN 的现行分类是 upgradable content(可升级内容) 和 blockable content(可拦截内容):浏览器应把可升级请求的协议从 http 改成 https,并把可拦截请求直接拦住,避免页面上同时出现安全和明文两类资源。
对照这两份文档,核对时可抓住这些点:
| 类别 | 常见资源 | 现在的浏览器怎么处理 |
|---|---|---|
| 可升级 / 过去称被动混合内容 | img 的 src、CSS 里的 background-image 等、audio / video / source(按 MDN 列举) | 自动把 http:// 改成 https://;对端有 HTTPS 版本就加载,没有就不加载。web.dev 写明,Chrome 遇到这类情况会在 DevTools 的 Issues 面板记下细节 |
| 可拦截 / 过去称主动混合内容 | script、样式表、iframe、fetch() / XMLHttpRequest、Web 字体、srcset / picture,以及主机名是 IP 地址的请求 | 直接拦截。脚本和样式一旦被改写,风险更高,所以多数浏览器默认不放行 |
MDN 还写了几条容易漏掉的边界:主机名是 IP 地址时,本来可升级的图片请求也会被拦截;file:、http://127.0.0.1/ 和 http://localhost/ 被视作安全来源,但这些本地页面若再去拉明文 http: 资源,仍然算混合内容;带 download 的链接如果指向 HTTP,属于 mixed download,浏览器也可能拦截。普通页面跳转用的 HTTP 外链一般不算混合内容;web.dev 提醒,有些图库脚本会改写锚点行为,把 href 里的 HTTP 资源加载进当前页的灯箱,这时仍会出问题。
2. 启用 HSTS 前,为什么要先把这些地址核对完
HSTS 管的是「访问你这个站点时,浏览器只走 HTTPS」。它和混合内容不是同一件事,但会叠在一起出现后果:
- 本站和被子域策略覆盖的地址。页面里若还写着
http://你的域名/...,HSTS 生效后浏览器会把这些请求改写成 HTTPS。证书和路径都正确时,看起来像「自动修好了」;如果那个路径根本没有 HTTPS、证书主机名不匹配,或某个子域还没装证书,资源会加载失败。准备加includeSubDomains时,内部子域和www也要算进去,这一点与上一篇 HSTS 的核对范围一致。 - 第三方明文地址。你自己站点的 HSTS 头,不会让别人的 CDN 或图床改用 HTTPS。这些请求仍按混合内容规则处理:图片可能被升级,升级失败就不显示;脚本、样式、iframe 多半直接被拦。依赖第三方 HTTP 字体或统计脚本的页面,开了 HSTS 之后同样会缺功能。
- 不要指望「先开 HSTS 再看缺什么」。缺图、缺脚本往往出现在你没有点开的旧文章、分页或后台预览里。HSTS 一旦被浏览器记住,回退还要改
max-age或等过期,预加载列表更慢,排查成本会比先在源码里搜一遍http://更高。
证书续期、跳转和子域范围,仍按 HSTS 那篇的清单做;若页面已经 404 或 502,先按网站 404 / 502 排查清单:DNS、证书、源站与 CDN 缓存怎么核对 把站点打开,再查混合内容。协议本身是 HTTP/2 还是 HTTP/3,和这篇也不是同一件事,协议协商另见网站启用 HTTP/2 或 HTTP/3:浏览器协议协商与回退怎么核对。
3. 在页面和源码里怎么核对
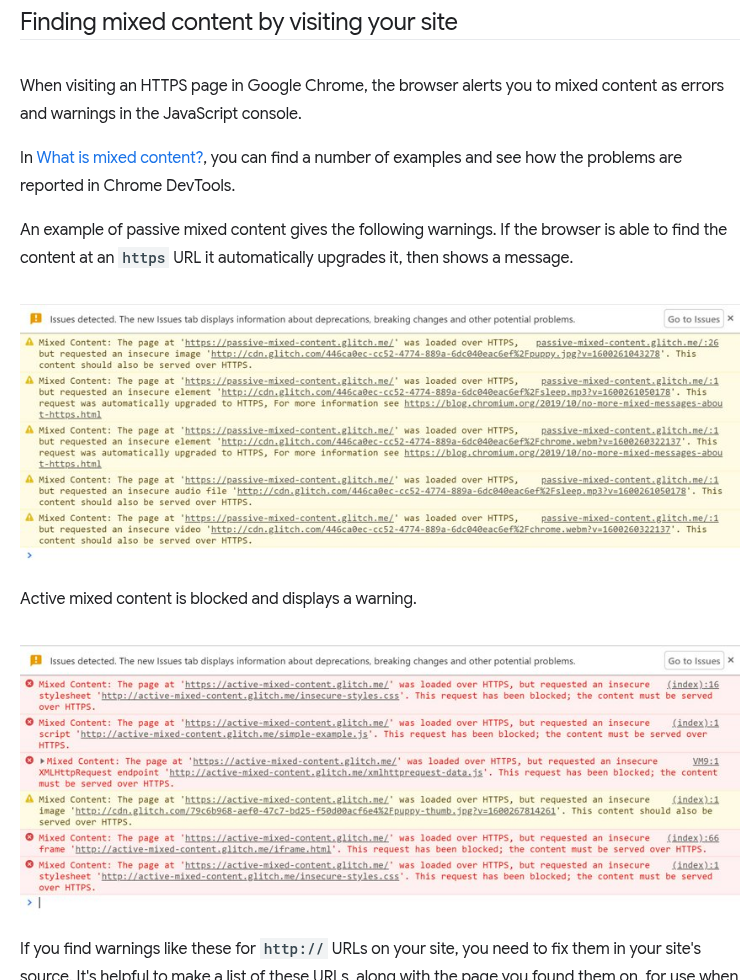
web.dev 的建议是先用浏览器把站点点一遍。在 Chrome 里打开一个 HTTPS 页面,开发者工具的控制台和 Issues 面板会列出混合内容。被动资源若能在 HTTPS 找到对应文件,会出现自动升级的提示;主动资源被拦截时,会出现 blocked 记录。要注意:这些提示只针对你当前正在看的这一页,换页后控制台会被清空,所以首页、分页、旧文章、后台预览都要分别打开看一眼。
Chrome 开发者文档把同一类问题放在 Privacy and security 面板。页面主来源是 HTTPS,但还在和明文来源交互时,Security 区域会出现 Mixed content 说明,并提供 Non-secure origins 以及 View requests in Network panel。点进去后,网络面板会筛出不安全的请求,便于你抄一份 URL 清单再回源码修改。打开方式:命令菜单里搜 privacy,选 Show privacy and security;或从 More tools 进入。
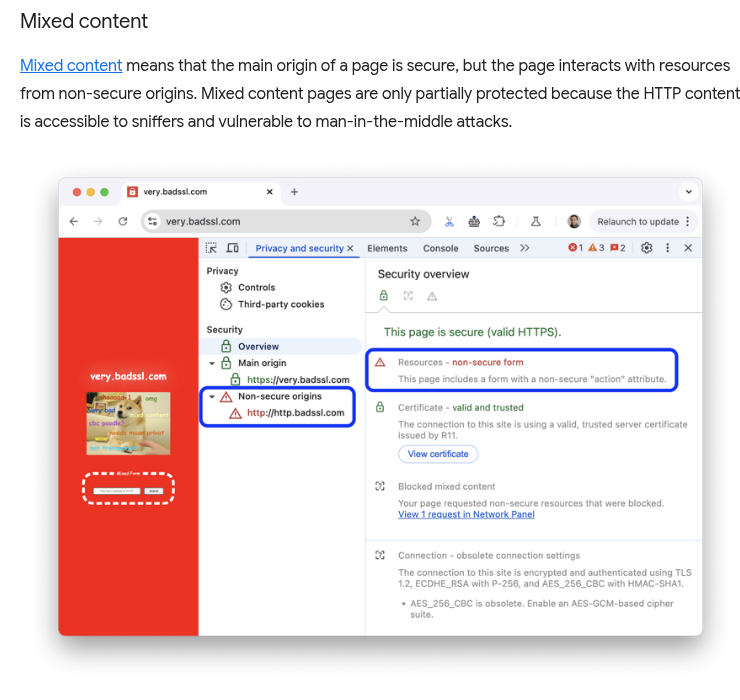
源码侧可以再搜一遍 http://。重点看会发起子资源请求的属性,例如 src、srcset、href(样式表)、CSS 里的 url()。网页里普通的外链 href 通常不必为了混合内容而全部改掉。若站点跑在 WordPress 或其他 CMS 上,内容库里可能保存了带完整 http:// 的图片地址,而不是相对路径,需要在媒体库或文章源码里改。改完后回到当初报错的那一页,确认 Issues 面板里对应记录已经消失。
4. 怎么改,以及 upgrade-insecure-requests 和 HSTS 的关系
MDN 给出的原则是:本域内容都通过 HTTPS 提供;本域引用改成相对地址或 https://;第三方资源也尽量改用 HTTPS 版本。web.dev 的处理顺序更具体:先把已经自动升级成功的地址在源码里改成 https://;再在浏览器里把该资源的 http:// 手动换成 https:// 试打开。如果对端没有 HTTPS 版本,就换一个能提供 HTTPS 的来源、在版权允许时把文件放到自己站点,或直接拿掉这个资源。不要留下「升级失败再退回 HTTP」的幻想,浏览器拦下去就不会再走明文。
站点里明文地址很多、一时改不完时,可以用 CSP 的 upgrade-insecure-requests。MDN 中文页写明,这条指令会把站点上的不安全 URL 视为已替换成安全 URL,适合清理大量旧链接。写法可以是响应头 Content-Security-Policy: upgrade-insecure-requests;,也可以在文档里放:
<meta http-equiv="Content-Security-Policy" content="upgrade-insecure-requests" />同一页还写了两条必须一起记住的限制:
- 请求会在发出前被改写成 HTTPS,如果资源实际上无法通过 HTTPS 获得,请求将会失败,且不会回退到 HTTP。
- 这条指令不能替代
Strict-Transport-Security。它无法保证用户从第三方站点点进你网站时,顶级导航也会被升级到 HTTPS,所以仍应设置带适当max-age的 HSTS,以降低 SSL 剥离风险。第三方页面上的导航链接默认也不会被这条指令改写。
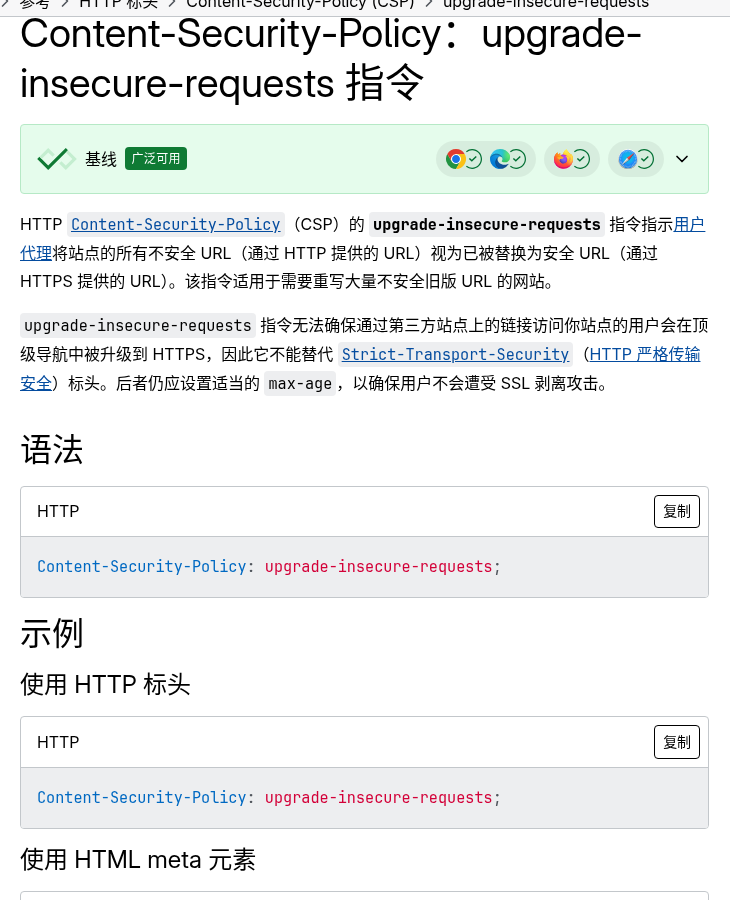
实务上可以先在测试环境加上这条 CSP,结合报告头观察还有哪些明文请求,再逐条改源码。不要把它当成「可以不改地址、也不开 HSTS」的替代方案。准备提交 HSTS preload 之前,更应该先确认:证书有效、HTTP 会跳到 HTTPS、子域都能提供 HTTPS,并且页面不再依赖那些没有 HTTPS 版本的第三方资源。
5. 启用 HSTS 前再核一遍的清单
- 用 Chrome 打开首页、分页、几篇旧内容和后台预览,在控制台、Issues 以及 Privacy and security 面板里查看 Mixed Content 记录,并把 URL 记下来。
- 在源码、主题、插件和 CMS 内容库里搜索
http://,重点核对自己域和第三方子资源,而不是把所有外链都改掉。 - 能在地址栏把
http://换成https://正常打开的资源,先把源码里的地址改掉;打不开的,换来源、改为本地托管,或删除。 - 主机名写成 IP 地址的图片或脚本,即使看起来「只是一张图」,按 MDN 也会被拦截,需要改成域名并走 HTTPS。
- 若暂时用
upgrade-insecure-requests兜底,先确认升级失败不会回退到 HTTP,并且清楚它不能替代 HSTS。 - 本域和准备纳入
includeSubDomains的子域,都已经能稳定提供 HTTPS 后,再回到 HSTS 那篇去核对max-age、includeSubDomains和 preload。不要在混合内容还没清完、某个子域还没有证书时提交预加载列表。 - 已经保留当前配置备份;先在测试环境或短
max-age下观察,再加大记住期限。
相关阅读
- 网站启用 HSTS:max-age、includeSubDomains 和 preload 提交前怎么核对(2026)
- 网站启用 HTTP/2 或 HTTP/3:浏览器协议协商与回退怎么核对(2026)
- 网站 404 / 502 排查清单:DNS、证书、源站与 CDN 缓存怎么核对(2026)
- 免费 SSL 续期失败怎么办:Let's Encrypt 常见报错与回滚(2026)
- HTTPS 免费证书申请与自动续期
官方来源与查询日期
- MDN:Mixed content
- web.dev:What is mixed content?
- web.dev:Fixing mixed content
- MDN:Content-Security-Policy:upgrade-insecure-requests 指令
- Chrome for Developers:Privacy and security panel
- 查询日期:2026-11-18(北京时间)