网站 404 / 502 排查清单:DNS、证书、源站与 CDN 缓存怎么核对(2026)
摘要:用户报「打不开 / 404 / 502 / 重定向过多」时,按 DNS → 证书与加密模式 → 源站连通 → CDN 缓存刷新四步核对。依据 Cloudflare 公开文档整理;查询日期 2026-11-06。只放官网普通链接(affiliate_later),不写单价。
依据:Cloudflare《General DNS issues》、《ERR_TOO_MANY_REDIRECTS》、《Purge cache》、阿里云 CDN《刷新和预热》。查询日期:2026-11-06(北京时间)。只放官网普通链接(
affiliate_later)。不写单价;控制台路径以你账号实际菜单为准。
站点忽然打不开,浏览器里常见几类提示:域名解析失败、证书红字、404、502,或「重定向次数过多」。本站已有 域名 DNS 入门、Cloudflare CDN 与 SSL、CDN 回源校验失败 和 Nginx 502/504 排错。本文把现场排障收成一条顺序:先 DNS,再证书与加密模式,再源站,最后清 CDN 缓存,避免一上来狂刷缓存却改不到根因。
1. 先认症状,再决定从哪一层查
| 你看到的现象 | 优先怀疑 | 先做哪一步 |
|---|---|---|
err_name_not_resolved / This site can't be reached / Cloudflare Error 1001 | DNS 记录缺失、NS 没指到 CDN、负缓存未过期 | 第 2 节 |
| 证书不受信任、姓名不匹配、即将过期 | 边缘/源站证书、加密模式 | 第 3 节 |
| 页面 404,但源站本机 curl 正常 | 回源 Host、缓存旧页、伪静态 | 第 4–5 节 |
| 502 / 504 | 源站宕机、回源协议/超时、上游进程挂了 | 第 4 节 + Nginx 502 文 |
| ERR_TOO_MANY_REDIRECTS | Flexible 加密 + 源站强制 HTTPS 等回环 | 第 3 节 |
手机和电脑、有线与 4G 各试一次。若只有某一地区或某一运营商异常,更像解析缓存或节点问题,而不是你刚改错的一行 PHP。
2. DNS:域名到底指到哪里
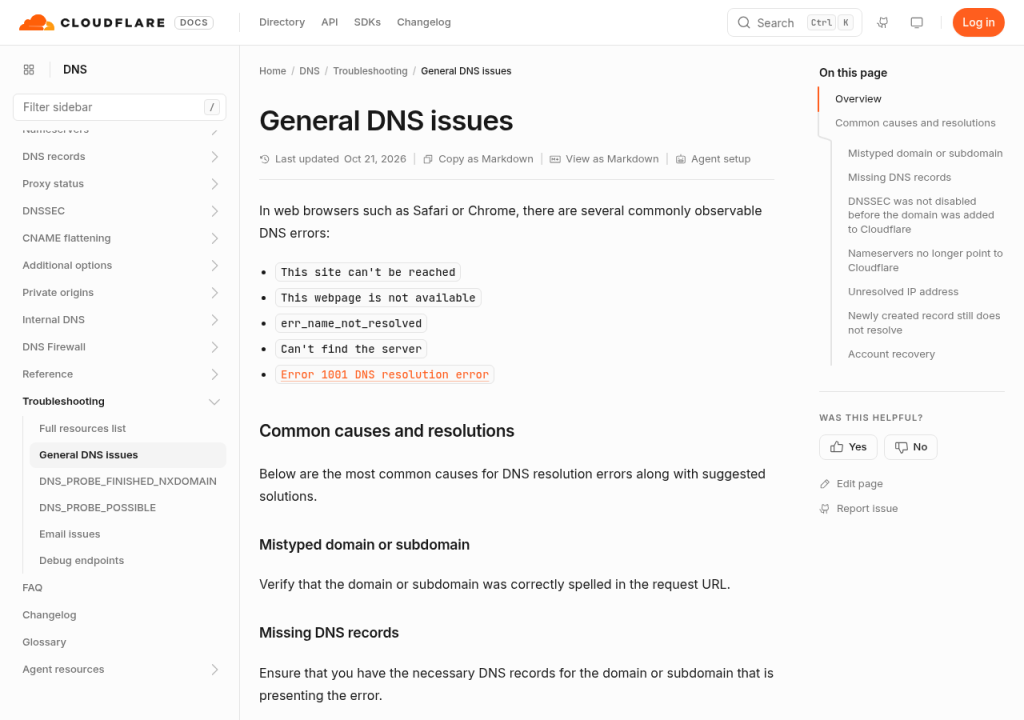
Cloudflare 文档《General DNS issues》把常见解析失败归纳成几类:域名拼错、缺 apex/www 记录、接入前未关 DNSSEC、NS 已不指向 Cloudflare、以及新建记录仍被负缓存。
现场核对顺序:
- 在权威侧确认 A / AAAA / CNAME 是否存在,主机名是否和浏览器地址一字不差(含
www)。 - 若走 Cloudflare 全托管(改 NS),用
dig NS yourdomain.com看是否仍是 Cloudflare 的 nameserver;注册商有时会把 NS 改回默认值。 - 刚加的子域若返回
NXDOMAIN,文档说明递归解析器可能还握着负缓存;TTL 调低不一定立刻生效,负缓存时长看 SOA 的MINIMUM。可对权威 NS 直接dig,或对 1.1.1.1 / 8.8.8.8 的缓存刷新页 做辅助验证。 - 本机
dig +short yourdomain.com A与手机流量结果不一致时,先等负缓存过期,再怀疑 CDN。
DNS 细节与 TTL 概念见域名解析入门。
3. 证书与加密模式:红字和「重定向过多」
用户能解析到 IP,却卡在 HTTPS,常见两条线:
- 证书本身:域名是否在证书 SAN 里、是否过期、中间证书是否完整。续期与监控见免费证书自动续期和可用性监控。
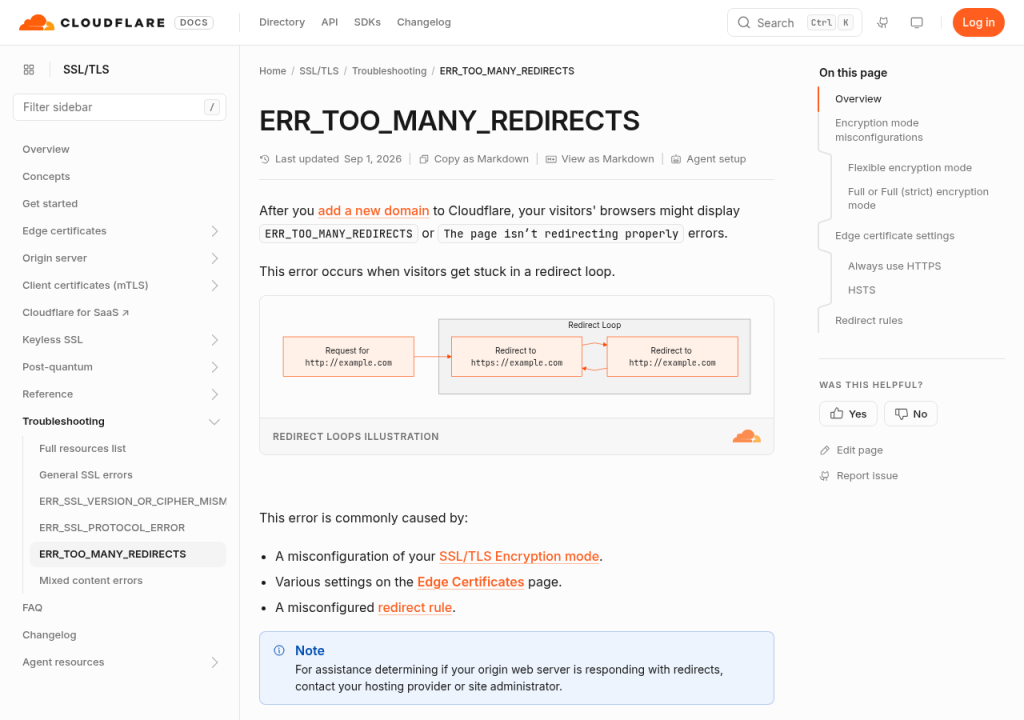
- CDN 加密模式与源站跳转打架:Cloudflare《ERR_TOO_MANY_REDIRECTS》写明,Flexible 模式下边缘用 HTTPS 对访客、却用 HTTP 回源;若源站再把 HTTP 一律 301 到 HTTPS,就会形成回环。
处理口径(按官方文档):
- 源站已强制 HTTPS:把加密模式升到 Full 或更高(源站须有有效证书);或去掉源站上多余的 HTTP→HTTPS 跳转,改由边缘「始终使用 HTTPS」统一处理。
- 同时核对「Always Use HTTPS」、HSTS、以及自建的 Redirect Rule,避免规则叠规则。
源站证书名对不上、回源 SNI/HOST 配错导致的 502,另见回源 Host / SNI / 缓存键核对。
4. 源站:CDN 前面那台机器还活着吗
在排除 DNS 与证书回环后,绕过 CDN 直连源站(hosts 临时指向源站 IP,或 SSH 上本机 curl -I http://127.0.0.1):
| 检查项 | 正常大致长什么样 | 异常时常见表现 |
|---|---|---|
| 源站进程 | Nginx/Apache/PHP-FPM 在跑 | 502、连接拒绝 |
| 本机 80/443 | curl -I 返回 200/301/302 | 超时、连接重置 |
| 虚拟主机 Host | 带正确 Host: 能打开站点 | 默认站 / 404 |
| 磁盘与 inode | df -h 未满 | 写日志失败、502 |
| 上游超时 | 反代 proxy_read_timeout 够用 | 504 |
若本机正常、经 CDN 才 502,优先查回源协议(HTTP/HTTPS)、回源端口、防火墙是否只放行了 CDN IP。Nginx 反代细节见多站点 HTTPS 与 502。
5. CDN 缓存:改完源站页面仍是旧的
源站已更新,用户仍看到旧 404 页或旧 HTML,多半是边缘仍在 HIT。Cloudflare《Purge cache》建议优先 按单个 URL 刷新;另有按主机名、前缀、Tag、以及 Purge Everything。文档提醒:刷新接口返回 HTTP 200 只表示请求被接收,不等于内容一定已被逐出;刷新后应再请求资源,看 CF-Cache-Status 是否不再是 HIT。
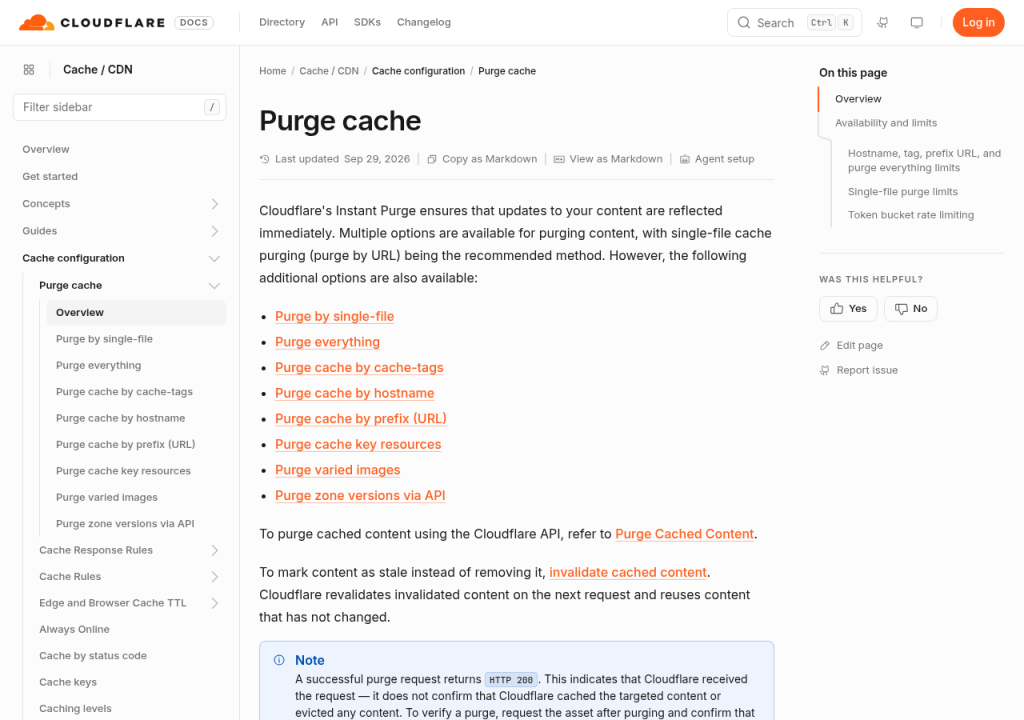
实务建议:
- 先对出问题的那几个 URL 做单文件刷新;整站 Purge Everything 放最后。
- Free 计划对「按主机名/Tag/前缀/全部刷新」有每分钟请求上限(文档表格:Free 约 5 次/分钟量级),短时间狂点会撞限流。
- 使用阿里云 CDN 时,控制台路径在「刷新和预热」类菜单(见官方目录页);刷新 URL 与目录的配额以控制台当前说明为准。
- 缓存键含查询串时,刷新要带上真实访问的那条完整 URL;规则总览见CDN 回源与缓存键入门。
6. 十分钟核对清单(可复制)
[ ] dig / NS:权威记录与 nameserver 是否仍正确
[ ] 新建记录:权威 dig 有答案,还是只被负缓存挡住
[ ] 证书:域名匹配、未过期;加密模式是否与源站强制 HTTPS 冲突
[ ] 源站本机 curl:进程、磁盘、Host、反代超时
[ ] CDN:单 URL 刷新后 CF-Cache-Status / 等价头是否离开 HIT
[ ] 监控:HTTP 探测与证书到期告警是否已开
风险与范围
本文整理公开文档中的排查顺序,不能替代你业务侧的变更窗口与回滚预案。改 NS、改加密模式、整站清缓存都可能短暂影响访问;生产环境先在低峰操作,并保留改前截图。涉及备案与国内访问策略时,另遵ICP 备案流程与云厂商要求。