网站被 CC/DDoS 攻击怎么办:先止血、Cloudflare 免费规则与云厂商防护(2026)
摘要:站点打不开、源站带宽打满或 CPU 飙高时,先区分大流量 DDoS 与应用层 CC,再按「切 CDN / 开 Under Attack / 限流 → 看云厂商清洗与黑洞 → 事后加固」处理。本文依据 Cloudflare、阿里云、腾讯云官方文档整理免费层能做什么、不能做什么,不写单价。查询日期 2026-10-08。
依据:Cloudflare 文档 Under Attack mode、About Cloudflare DDoS protection、Rate limiting rules · Availability、DDoS FAQ(是否计费);阿里云帮助中心《什么是 DDoS 基础防护》;腾讯云文档《DDoS 基础防护》《云服务器被封堵后快速恢复业务》。查询日期:2026-10-08(北京时间)。本文只放官网普通链接,不含推广返利。
网站突然全站超时、源站网卡打满、或只有首页/登录接口卡死,第一反应不该是「先重装系统」,而是止血 → 分清攻击类型 → 用已有的免费防护把流量挡在源站之外 → 再加固。本站已有 Cloudflare 免费 CDN 与 SSL 接入(改 NS、加密模式、缓存);本文专讲被打时的应急核对,不重复接入步骤。
一、先止血(按优先级)
- 确认是不是自己的锅:证书过期、DNS 指错、主机欠费停机、发布失败,也会「全站打不开」。先看云控制台实例是否运行、安全组/防火墙是否误封、域名解析是否仍指向当前 IP。到期与保留期见云服务器到期不续费会怎样。
- 流量尽量别直接打到源站 IP:若尚未接入 CDN/反代,尽快把 DNS 指到 Cloudflare 等反向代理(橙云代理),让访客先到边缘节点。接入步骤见上文 CDN 教程;切解析时注意 TTL,搬家回滚思路见WordPress 搬家与 DNS。
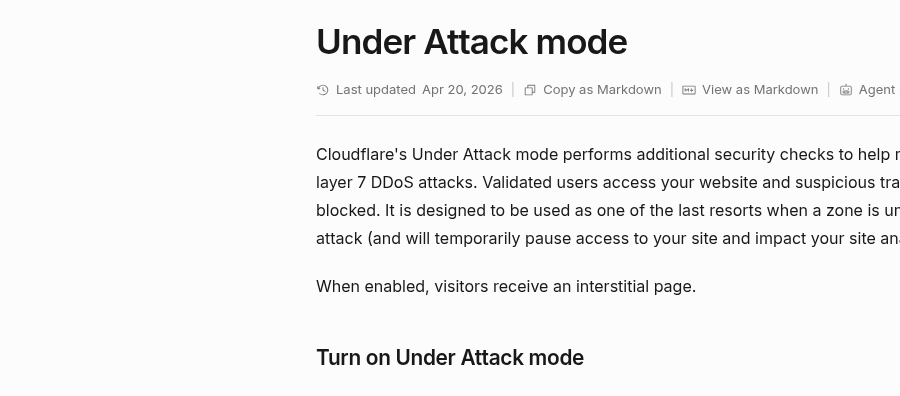
- 临时开启 Under Attack Mode(应用层急救):Cloudflare 文档写明,Under Attack mode 会对访客做额外校验,用于缓解 Layer 7 DDoS;属于最后手段之一,会短暂打断访问并影响站点分析,开启后访客会看到插页校验页。
- 对登录、搜索、评论等接口做限流:免费计划可用的 Rate limiting 规则很少(见下文),优先保护
/wp-login.php、/xmlrpc.php、接口路径。 - 源站侧:安全组只放行 Cloudflare 回源 IP(或云 WAF/高防回源段),避免攻击者绕过 CDN 直打源站;SSH 换密钥、关密码登录,见新服务器安全基线。
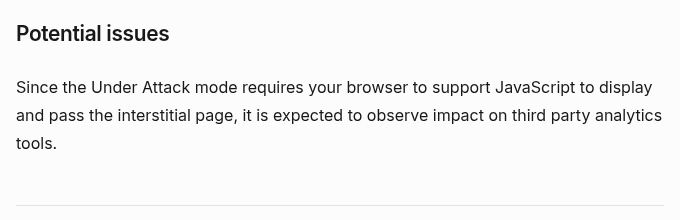
Under Attack 依赖浏览器 JavaScript 完成校验,第三方统计可能失真:
攻击缓解后应关掉 Under Attack,改回常规安全级别,避免正常 API/爬虫长期被拦。
二、先分清:大流量 DDoS vs CC(应用层)
| 现象倾向 | 更像大流量 / L3–L4 DDoS | 更像 CC / HTTP Flood(L7) |
|---|---|---|
| 带宽/网卡 | 入站流量异常打满 | 带宽未必满,但请求数、连接数、CPU 很高 |
| 云监控 | 触发清洗甚至黑洞 | 基础防护可能「看起来没大流量」 |
| 页面表现 | 整站无响应、丢包 | 个别动态页慢、数据库被打满 |
| 免费云防护 | 网络层清洗较有用 | 阿里云写明基础防护不防 HTTP Flood / CC |
阿里云《什么是 DDoS 基础防护》写得很直接:默认清洗可对付 UDP 反射、SYN/ACK Flood 等,不支持抵御应用层攻击(如 HTTP Flood、CC)。
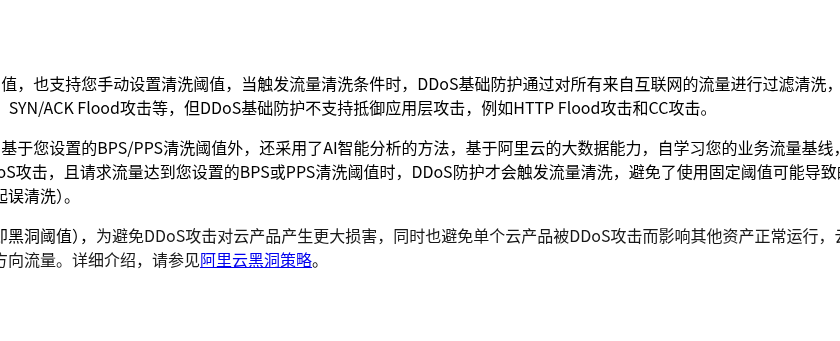
因此:CC 要靠 CDN/WAF/限流/验证码;大流量要靠清洗与足够防护带宽。 两者可以同时发生,按监控分开看。
三、Cloudflare 免费层能做什么
1. 自动、不计量的 DDoS 防护(全计划)
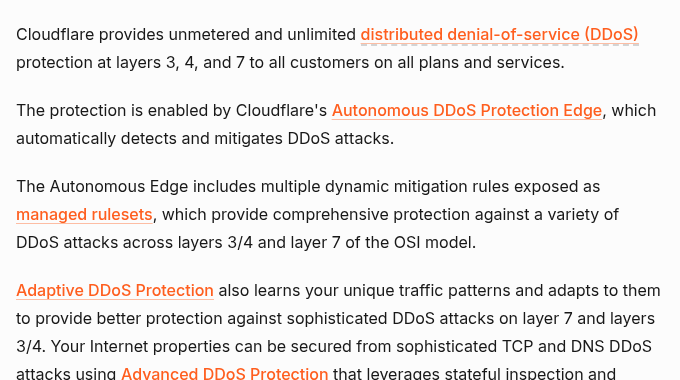
官方 About 页写明:在 Layer 3/4/7 为所有计划、所有客户提供 unmetered and unlimited DDoS 防护,由 Autonomous DDoS Protection Edge 自动检测与缓解。
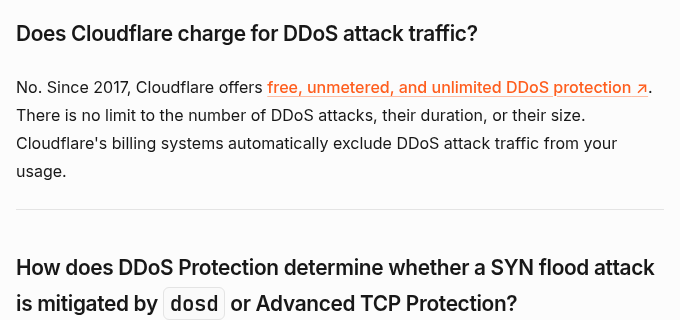
FAQ 进一步说明:自 2017 年起提供 free、unmetered、unlimited 防护;不对 DDoS 攻击流量计费,计费系统会自动排除攻击流量。
2. Under Attack Mode
见第一节:适合确认遭受应用层攻击时的短时开关;文档提醒可能影响 API 流量,可用配置规则只对部分路径开启。
3. 免费计划的 Rate limiting(能力很窄)
Availability 表对 Free 的关键限制(以文档表格为准):
- 规则数量:1 条;
- 计数特征:主要按 IP;
- 计数/缓解窗口:文档表内 Free 列为 10 s;
- 表达式可用字段:Path、Verified Bot 等(较付费档少很多)。
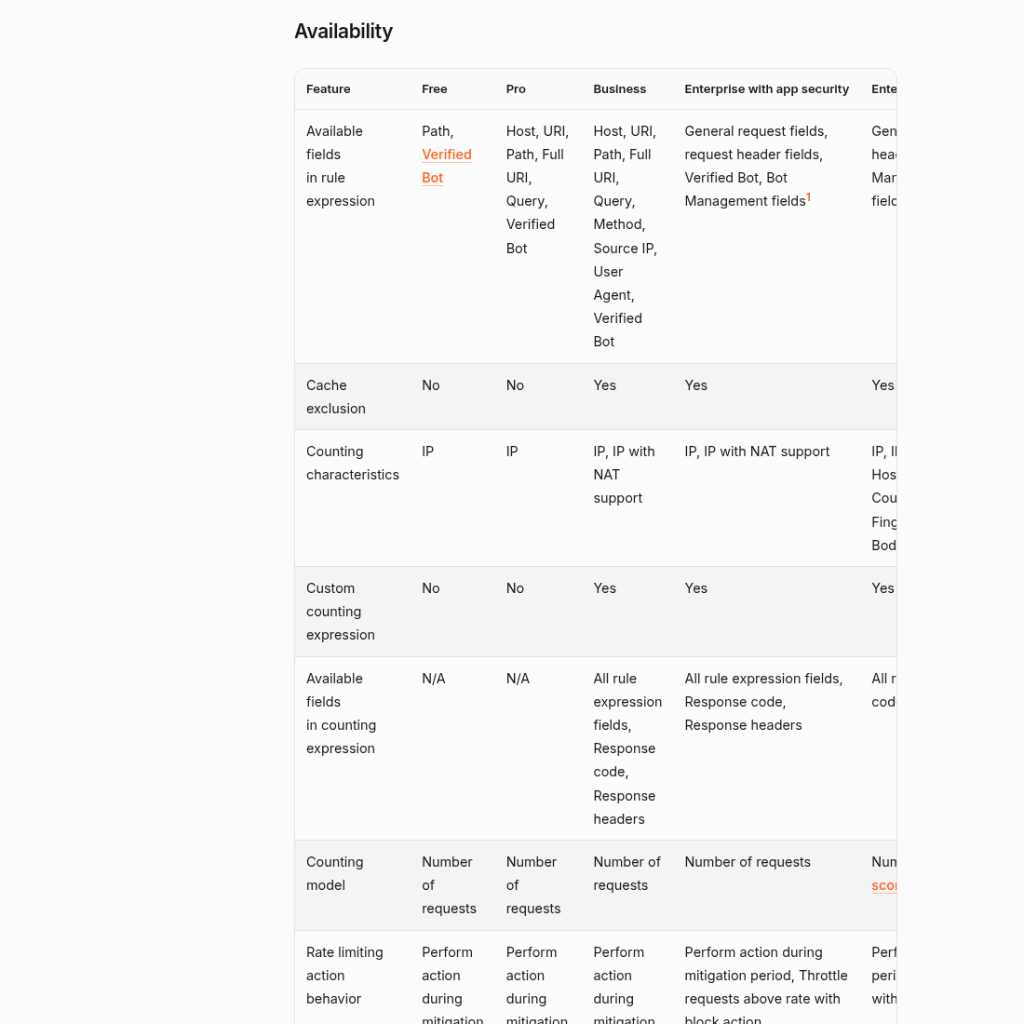
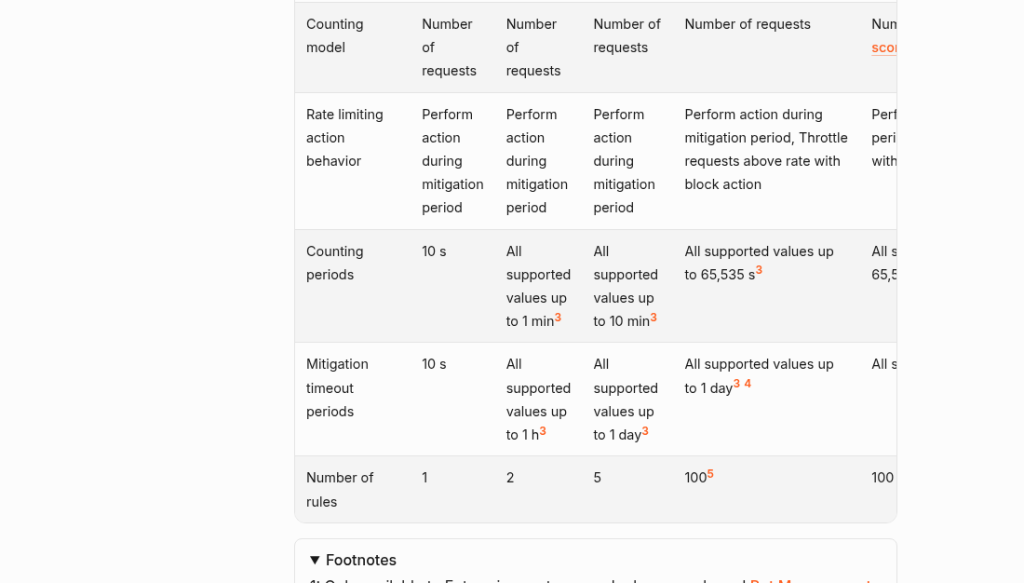
实操建议:免费档先用这一条规则保护登录与投稿接口;同时打开缓存(静态资源尽量 HIT)、Bot Fight Mode(若误伤监控/支付回调再关)。更细的字段与更长窗口需要更高套餐——本文不写价格。
四、云厂商侧:基础防护、清洗与黑洞
阿里云 DDoS 基础防护
帮助中心概述:为 ECS、SLB、EIP 等公网资产提供免费基础防护,能力约 500 Mbps~5 Gbps(具体以黑洞阈值页与实例规格为准),默认开启且不支持关闭,主要覆盖网络层与传输层清洗。
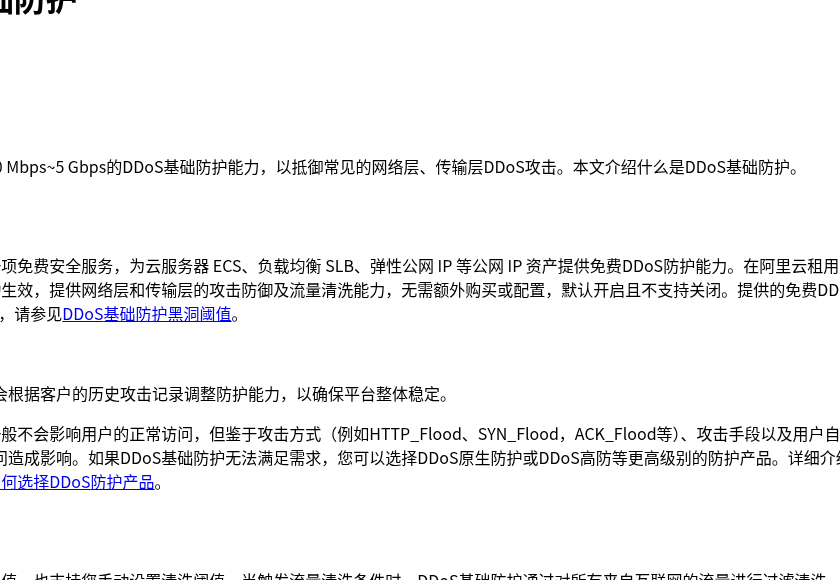
若攻击峰值超过黑洞阈值,平台会屏蔽该 IP 入向流量以保护整体网络;基础防护下黑洞通常需等攻击结束后自动恢复(文档写明不支持手动解除)。CC/HTTP Flood 需另上 WAF、高防或把站点接到 Cloudflare 等 L7 防护。
腾讯云 DDoS 基础防护
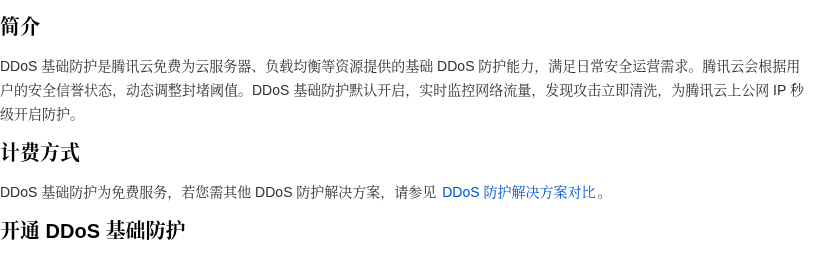
CVM 文档:为基础云服务器、负载均衡等提供的免费能力,按安全信誉动态调整封堵阈值,默认开启,发现攻击即清洗。产品说明中常见「全量用户默认可享受不超过 2 Gbps 防护」的表述,以控制台当前显示为准。
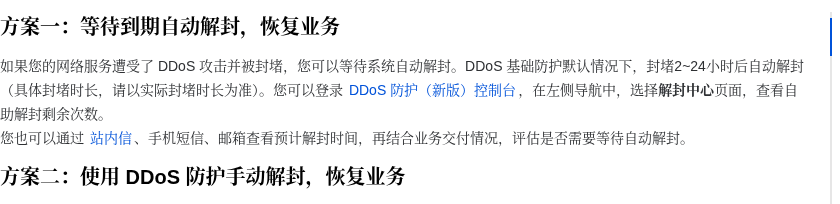
被封堵后的恢复:文档《云服务器被封堵后快速恢复业务》写明,基础防护默认封堵约 2~24 小时后自动解封(以实际为准);可在 DDoS 防护控制台「解封中心」查看;已购高防等产品才可能有自助解封次数。
机器选型与备案关系见阿里云 ECS 和轻量怎么选。图床被刷流量属于另一类「账单攻击」,见对象存储做图床:防盗链与防盗刷。
五、事后加固清单
- DNS / CDN:确认只暴露 CDN 或高防 IP;源站 IP 尽量不出现在历史解析、邮件头、第三方 ping 工具缓存里。
- 缓存与静态化:能静态的页面、附件走 CDN 缓存,降低回源。
- 应用:关 XML-RPC(若不需要)、限制登录尝试、评论验证码、WAF 托管规则。
- 备份:攻击中勿在未隔离环境恢复备份;平时按网站定期备份做离机副本。
- 合规(境内站):使用中国内地服务器向境内公众提供服务,须依法完成 ICP 备案;未备案被责令整改或关停与 DDoS 无关,但常被一起排查。本文不鼓励以未备案、违规跨境组网等方式规避监管。
- 不要:在未授权情况下对「怀疑是攻击源」的地址反击;那可能违法,也帮不上忙。
相关阅读
- Cloudflare 免费 CDN 与 SSL 接入教程
- 新服务器安全基线:SSH、防火墙与更新
- 对象存储做图床:防盗链和防盗刷账单
- 云服务器到期不续费会怎样
- WordPress 搬家到新服务器:DNS 切换与回滚
- ICP 备案全流程
- 阿里云 ECS 和轻量应用服务器怎么选
资料来源(查询日期 2026-10-08)
- Cloudflare:Under Attack mode
- Cloudflare:About DDoS protection
- Cloudflare:Rate limiting rules(Availability 表)
- Cloudflare:DDoS Protection FAQ
- 阿里云帮助中心:什么是 DDoS 基础防护
- 腾讯云文档:DDoS 基础防护、云服务器被封堵后快速恢复业务
- 官网入口(无联盟链接):Cloudflare、阿里云、腾讯云