网站启用 HTTP/2 或 HTTP/3:浏览器协议协商与回退怎么核对(2026)
摘要:网站已经开了 HTTPS 之后,还要确认浏览器实际走的是 HTTP/2、HTTP/3 还是回退到了 HTTP/1.1。HTTP/2 在 TLS 握手里用 ALPN 标识 h2 协商;HTTP/3 走 QUIC,服务端常用 Alt-Svc 广告 h3,浏览器学会之后再改走新连接。Chrome 开发者工具网络面板可打开「协议」列查看 h2 / h3 / http/1.1。依据 MDN、nginx、Cloudflare 和 Chrome 官方文档,查询日期 2026-11-16。只放官网普通链接(affiliate_later)。
依据:MDN 术语表《应用层协议协商(ALPN)》、MDN HTTP 标头《Alt-Svc》;nginx 模块文档 ngx_http_v2_module、ngx_http_v3_module,以及 nginx 1.25.1 变更说明;Cloudflare 文档 HTTP/2、HTTP/3 (with QUIC)(页面标注最近更新 2026-08-14)、HTTP/2 to Origin;Chrome 开发者文档《网络功能参考》中「协议」列说明。查询日期:2026-11-16(北京时间)。只放官网普通链接(
affiliate_later: 1)。各发行版、云厂商面板和浏览器版本会改,以你打开当天的文档和实际页面为准。不构成运维或合规建议。 改协议配置前,先在测试环境或低峰期核对,并保留当前 nginx / CDN 配置备份。
独立站证书已经装上、访问也是 https:// 了,还可能遇到另一种对不上:你以为已经开了 HTTP/2 或 HTTP/3,浏览器实际仍走 HTTP/1.1;或者开发者工具里看到 h3,源站日志里却还是 HTTP/2。读完这篇,你要能自己完成三步核对:在 Chrome 网络面板的「协议」列里看本次请求到底是 h2、h3 还是 http/1.1;分清 ALPN 协商和 Alt-Svc 广告不是同一件事;再决定回退时该查浏览器、源站还是 CDN 边缘。 HTTPS 证书怎么申请和自动续期,见免费证书申请与自动续期;证书签发失败若和 CAA 有关,见DNS CAA 记录:证书签发失败与多 CA 怎么核对。没有有效的 TLS,后面的 HTTP/2、HTTP/3 协商走不起来。
1. 先分清 ALPN 协商和 Alt-Svc 广告
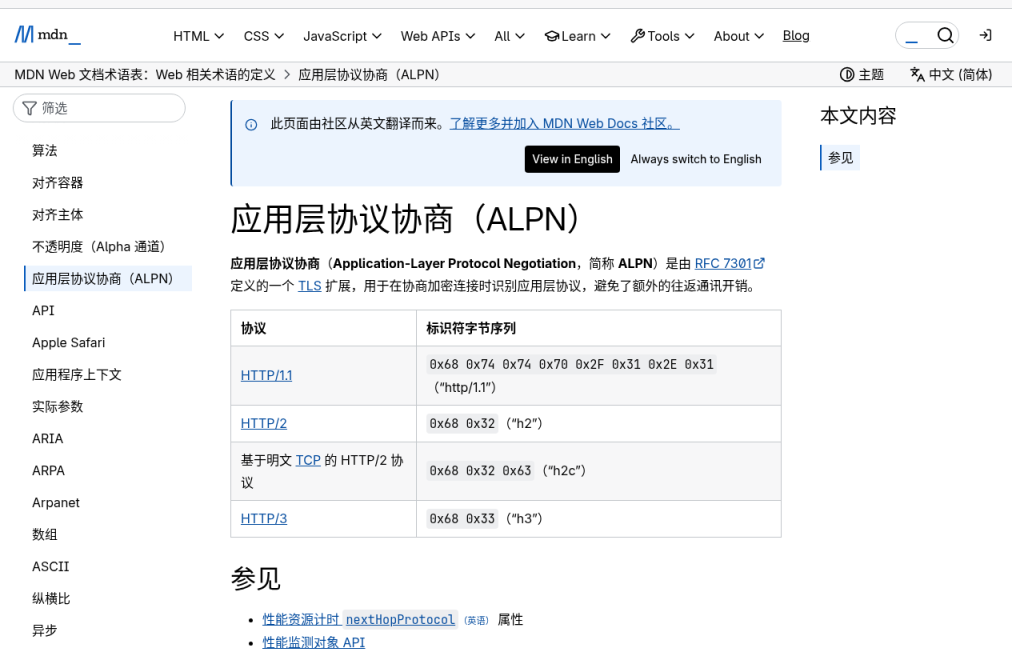
MDN 把应用层协议协商(ALPN)写成:这是 RFC 7301 定义的一个 TLS 扩展,用于在协商加密连接时识别应用层协议,避免额外的往返。常见标识是:
| 协议 | ALPN 标识(MDN 原文) |
|---|---|
| HTTP/1.1 | http/1.1 |
| HTTP/2 | h2 |
| 基于明文 TCP 的 HTTP/2 | h2c |
| HTTP/3 | h3 |
浏览器访问 https:// 网站时,HTTP/2 通常在 TLS 握手里用 h2 完成协商;若双方只能就 http/1.1 达成一致,连接就会回退到 HTTP/1.1。h2c 是明文 TCP 上的 HTTP/2,和浏览器里常见的 HTTPS 访问不是同一条路径。
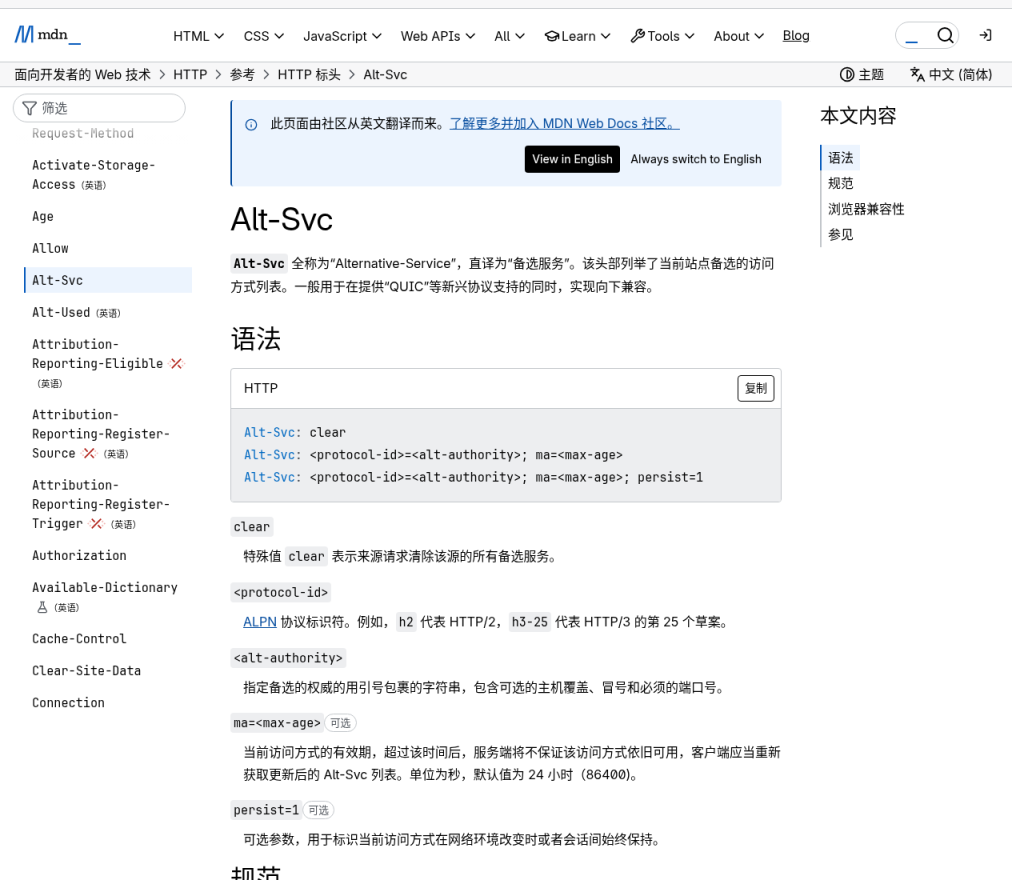
HTTP/3 跑在 QUIC 上,不再走 TCP 上的那次 TLS 握手。浏览器要先知道「这个站点还提供 h3」,才会去开一条 QUIC 连接,再在其中确认 h3。MDN 对 Alt-Svc 的说明是:该头部列举当前站点备选的访问方式,一般用于在提供 QUIC 等新兴协议支持的同时,实现向下兼容。语法形如 Alt-Svc: <protocol-id>=<alt-authority>; ma=<max-age>。protocol-id 就是 ALPN 标识,文档举例里 h2 代表 HTTP/2;ma 是有效期,单位为秒,默认值为 24 小时(86400)。
这意味着:响应头里出现 Alt-Svc: h3=":443"; ma=86400,只是服务端在广告「这里还可以用 HTTP/3」。它不等于当前这一次请求已经走了 h3。第一次打开页面时,浏览器往往还在 HTTP/2 或 HTTP/1.1 上,学会这条广告之后,后续访问才可能改走 HTTP/3。核对时要把「广告了什么」和「这一次实际用了什么」分开看。
2. 在 Chrome 里看这一次到底走了哪种协议
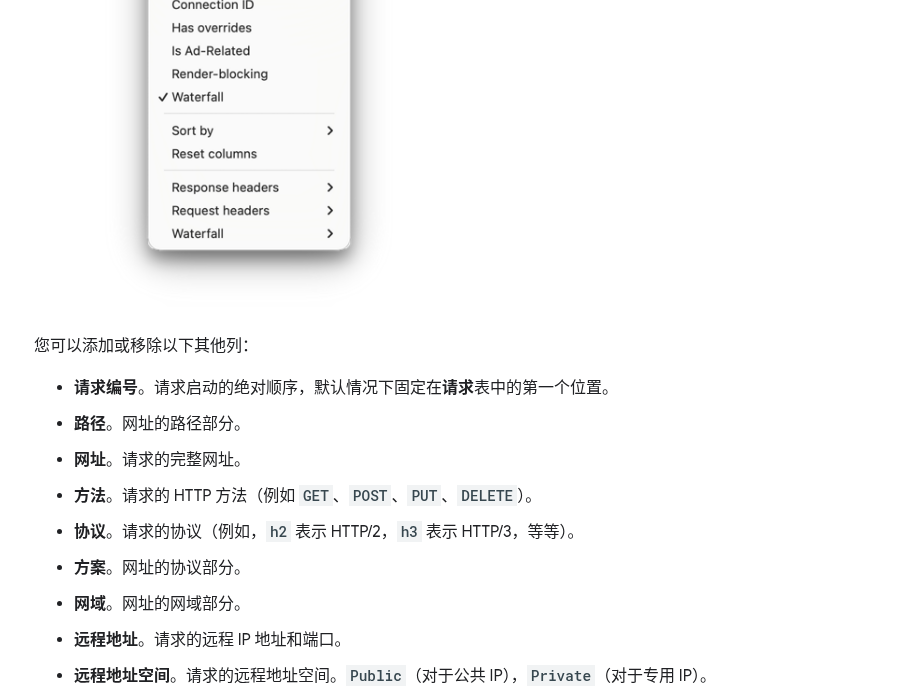
Chrome 开发者文档《网络功能参考》把「协议」列写成:请求的协议(例如,h2 表示 HTTP/2,h3 表示 HTTP/3,等等)。这一列默认不一定显示。文档说明:可在 Requests 表格表头上右键,勾选要显示的列;「协议」就在可添加的其他列里。
具体可以这样做:
- 打开要核对的站点,按 F12(或「更多工具 → 开发者工具」)进入「网络」面板。
- 在请求表的表头上右键,勾选「协议」。
- 勾选「停用缓存」,再重新加载页面,避免旧连接或缓存让你误判。
- 先看文档请求本身(通常是最上方那条 HTML),再看主 CSS / JS。第三方脚本走
h3、你自己的页面仍是h2或http/1.1,两边可以同时出现。 - 点开该请求的「标头」,看响应里有没有
Alt-Svc。有广告但「协议」列仍是h2,在首次访问时很常见;再开一个新的无痕窗口、或等ma有效期内再访问一次,再比较一次「协议」列。
如果「协议」列一直是 http/1.1,先回到证书和 TLS:证书过期、时钟不准、或只开了 HTTP 没有 HTTPS,ALPN 协商 h2 的前提就不成立。时钟不准时证书会被判尚未生效或已经过期,核对方法见云服务器时间不同步:NTP 校验与证书、日志时间偏差怎么核对。
3. 源站用 nginx 时,配置和日志怎么看
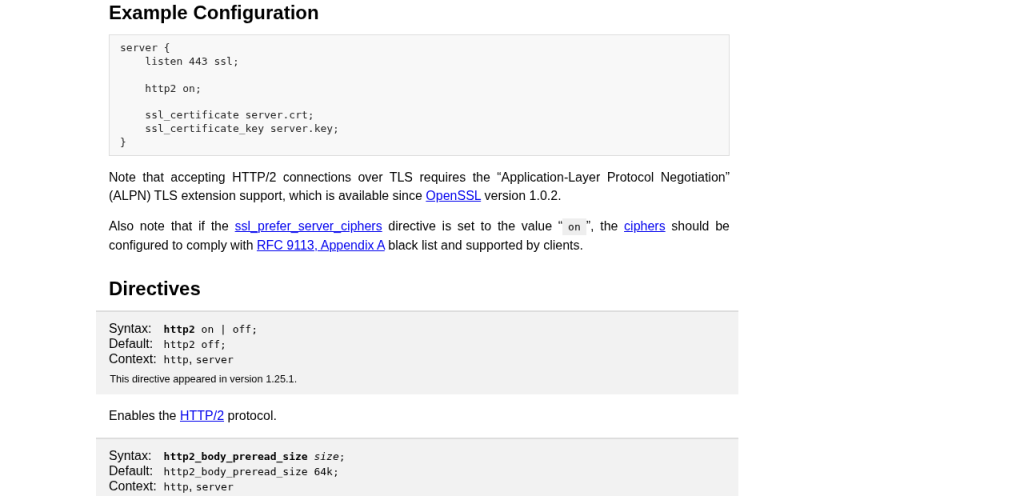
nginx 的 ngx_http_v2_module(1.9.5 起)提供 HTTP/2 支持,默认不编译,需要加 --with-http_v2_module。官方示例在 1.25.1 之后写成:
server {
    listen 443 ssl;
    http2 on;
    ssl_certificate     server.crt;
    ssl_certificate_key server.key;
}
http2 指令出现于 1.25.1,默认是 off,上下文是 http 和 server。nginx 1.25.1 变更说明同时写明:listen 指令的 http2 参数已过时,应改用这条 http2 指令。很多旧配置还写着 listen 443 ssl http2;,对照当前文档时,以拆开的写法为准。
同一页注明:在 TLS 上接受 HTTP/2,需要 ALPN,OpenSSL 1.0.2 起才提供。模块还提供内嵌变量 $http2:协商结果为 HTTP/2 over TLS 时是 h2,明文 TCP 上的 HTTP/2 是 h2c,否则是空字符串。把 $http2 写进 log_format,就能在访问日志里对每一次请求留下协议记录,不必只依赖浏览器。
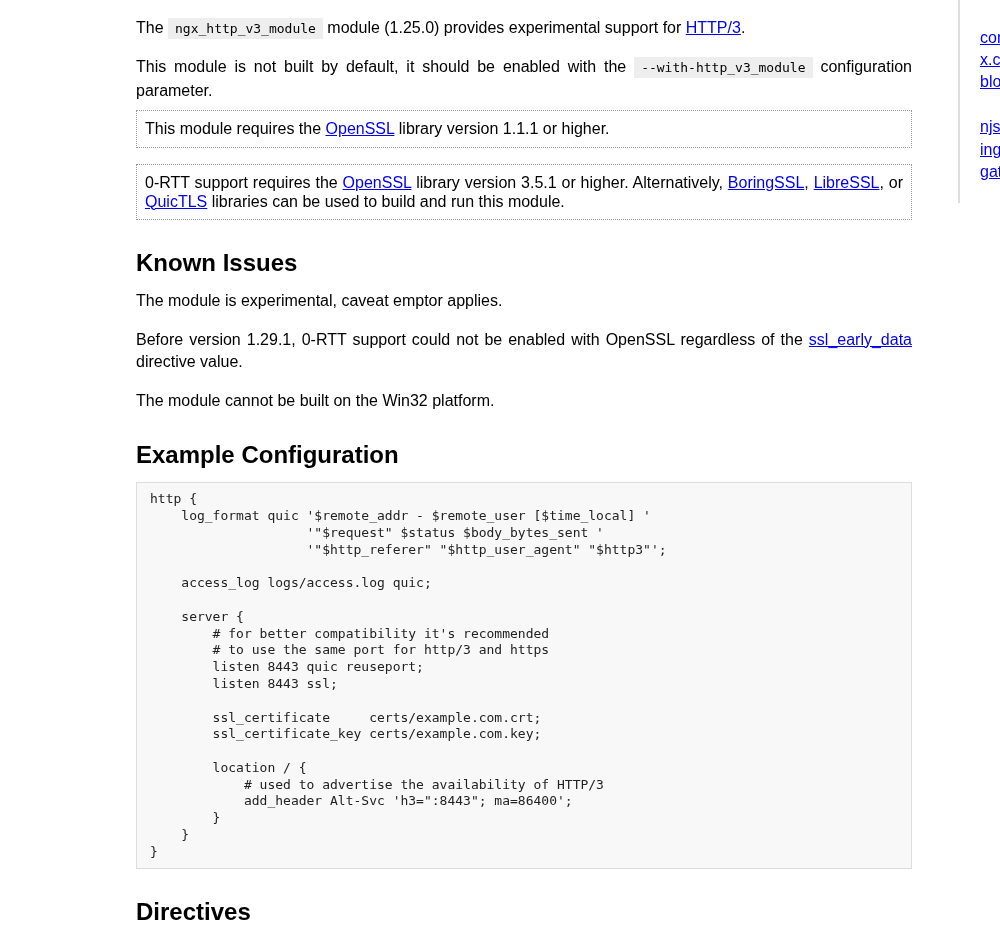
HTTP/3 用的是 ngx_http_v3_module(1.25.0 起)。官方文档把这项支持标为 experimental(实验性),默认不编译,需加 --with-http_v3_module,并要求 OpenSSL 1.1.1 或更高版本。示例把 HTTP/3 和 HTTPS 放在同一端口,并写出用来广告 HTTP/3 的响应头:
listen 8443 quic reuseport;
listen 8443 ssl;
# ...
add_header Alt-Svc 'h3=":8443"; ma=86400';
示例还把 $http3 写进了日志格式。文档对 $http3 的说明是:HTTP/3 连接为 h3,hq 连接为 hq,否则为空字符串。QUIC 走 UDP,安全组或防火墙如果只放行了 TCP 443、没有放行 UDP 443(或你实际 listen 的端口),浏览器连不上 HTTP/3,就会留在 HTTP/2 或 HTTP/1.1 上。这是回退,不是页面坏了。源站若还套了反向代理,502 / 证书和 SNI 的核对见Nginx 反向代理多站点:证书、强制 HTTPS 与常见 502 排查。
4. 站点接在 Cloudflare 后面时,浏览器里的协议不等于源站协议
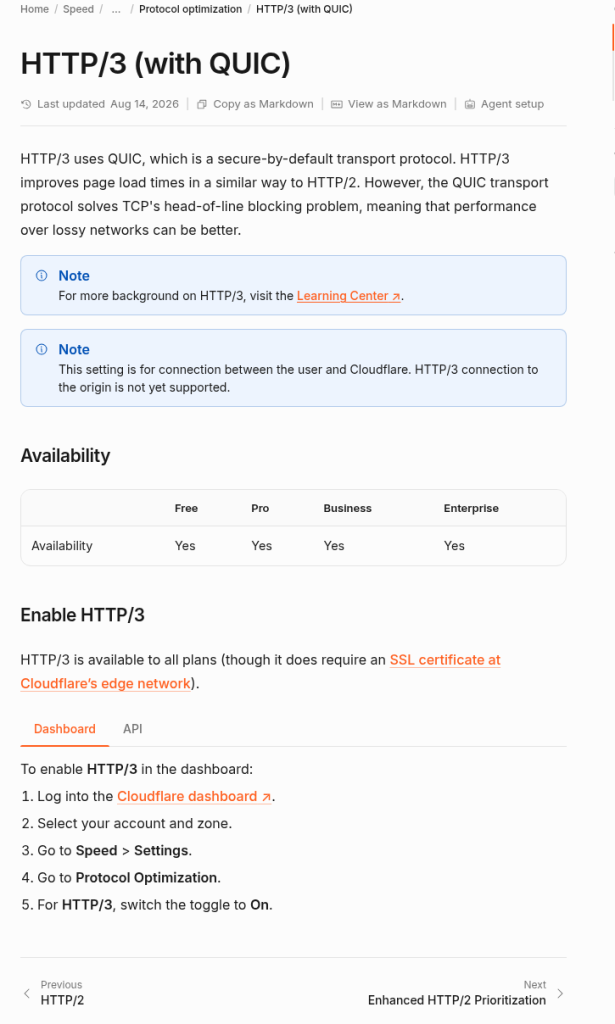
如果你的站点经过 Cloudflare,浏览器「协议」列看到的是访问者到 Cloudflare 边缘的协议,不是边缘到源站的协议。Cloudflare《HTTP/3 (with QUIC)》写得很直接:This setting is for connection between the user and Cloudflare. HTTP/3 connection to the origin is not yet supported. 也就是说,访客这边已经是 h3,源站目前仍不会是 HTTP/3。
同一页还写:HTTP/3 对所有套餐开放,但需要在 Cloudflare 边缘网络有 SSL 证书。控制台路径是 Speed > Settings > Protocol Optimization,把 HTTP/3 开关转到 On。页面标注最近更新于 2026-08-14。
HTTP/2 方面,Cloudflare 文档写:HTTP/2 对所有套餐默认启用,同样需要边缘 SSL 证书;免费套餐不能关闭这项设置。到源站的方向是另一项「HTTP/2 to Origin」:若源站不支持 HTTP/2,Cloudflare 会发起 HTTP/1.1 连接;是否支持 HTTP/2,由源站在握手中通过 ALPN 声明。所以即使用户侧已经是 h2 或 h3,源站日志里仍可能是 HTTP/1.1。核对源站时,要看源站自己的访问日志或 $http2,不要只把浏览器里的 h3 抄回去。更新页面后若前台还是旧内容,那是缓存问题,核对方法见Cloudflare 缓存与源站:更新后前台仍是旧页怎么核对。
5. 回退时按这几项逐条核对
- 在 Chrome「协议」列里看 HTML 文档请求:
h3、h2还是http/1.1。只看某一张第三方图片不够。 - 打开该请求的响应标头,看有没有
Alt-Svc,以及ma是否太短。有广告但当前仍是h2,先排除「这是第一次访问、浏览器还没学会」再查配置。 - 若你期望 HTTP/3 却一直停在
h2,检查 UDP 端口有没有放行,以及 nginx 是否真的在 listenquic,并已经加上Alt-Svc。 - 若一直是
http/1.1,先核 TLS 和证书,再核 nginx 是否写了http2 on;、OpenSSL 是否支持 ALPN,以及前面是否还有一层只讲 HTTP/1.1 的反代或负载均衡。 - 站点如果在 Cloudflare 后面,到控制台核 HTTP/3、HTTP/2 和 HTTP/2 to Origin 的开关;记住浏览器里的
h3只说明边缘协议。源站不支持 HTTP/2 时,边缘到源站会回到 HTTP/1.1。 - 改完配置后,用无痕窗口再测一次,并到访问日志里看
$http2/$http3,避免只盯着自己长期开着的那个标签页。
相关阅读
- HTTPS 免费证书申请与自动续期
- DNS CAA 记录:证书签发失败与多 CA 怎么核对
- Cloudflare 缓存与源站:更新后前台仍是旧页怎么核对(2026)
- Nginx 反向代理多站点:证书、强制 HTTPS 与常见 502 排查
- 云服务器时间不同步:NTP 校验与证书、日志时间偏差怎么核对(2026)
- WordPress 网站提速:缓存插件、图片压缩与 CDN
官方来源与查询日期
- MDN:应用层协议协商(ALPN)
- MDN:Alt-Svc
- nginx:Module ngx_http_v2_module
- nginx:Module ngx_http_v3_module
- nginx 1.25.1 变更说明:https://nginx.org/en/CHANGES
- Cloudflare:HTTP/2
- Cloudflare:HTTP/3 (with QUIC)(标注更新于 2026-08-14)
- Cloudflare:HTTP/2 to Origin
- Chrome 开发者文档:网络功能参考(「协议」列:
h2表示 HTTP/2,h3表示 HTTP/3) - 查询日期:2026-11-16(北京时间)
本文只整理公开文档里的核对步骤,不是性能优化方案,也不保证某一套配置在所有环境都能协商到 HTTP/3。改 listen 端口或协议开关会影响现网访问,操作前先在测试环境验证,并确认证书、防火墙和 CDN 设置仍然匹配。
全部评论:1条