摘要:云监控里入网或出网带宽贴着套餐上限时,先分清看的是公网还是内网,再用 sar、iftop、nethogs 和 ss 查是哪个进程或哪类回源在用带宽,并对照安全组规则字段与实例规格上的带宽、连接数限速。依据阿里云、腾讯云官方文档;查询日期 2026-11-11。只放官网普通链接(affiliate_later)。
依据:阿里云《云服务器 ECS 网络带宽的概念、计费、安全及使用限制》、阿里云《查看 ECS 实例的监控信息》、阿里云《Linux 实例网络带宽使用率较高问题的排查与处理》、阿里云《什么是安全组规则》、阿里云《CDN 资源监控》、腾讯云《云服务器网络访问丢包》、腾讯云《带宽占用高导致无法登录》。查询日期:2026-11-11(北京时间)。只放官网普通链接(
affiliate_later: 1)。不写单价,也不构成运维建议。命令、字段和示例均来自上述官方页;没写明的阈值、面板点击路径或费用不要按本文去猜。
监控曲线贴着购买带宽的上限,页面变慢,SSH 有时也连不上。先不要把「带宽满了」和「被扫描打满」当成同一件事。若访问日志里大量出现 /wp-login.php、/.env、/phpmyadmin 这类探针路径,防护落位(收紧安全组、WAF/CC、流量告警)见网站被扫描打满带宽:安全组、WAF 与流量告警怎么设置。本文只写:带宽已经跑满时,怎么查看是谁在用。 不重写 WAF 怎么设置,也不重写告警怎么设置。
账单侧流量包提前耗尽,见云服务器账单突然变高。大流量攻击的急救开关,见被 CC/DDoS 时先止血。
1. 先看监控:贴顶的是公网出网、公网入网,还是内网
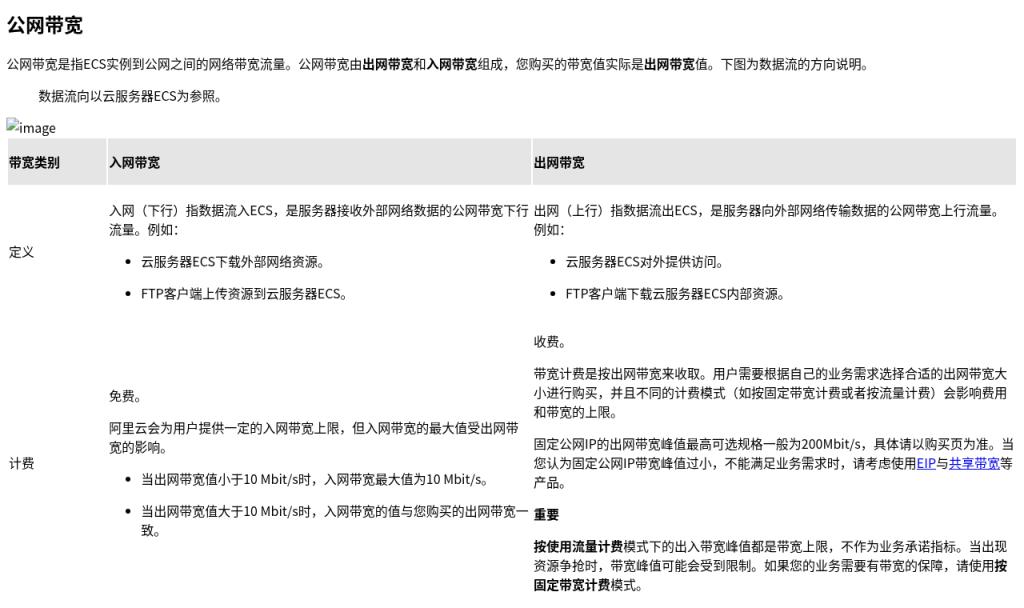
阿里云《网络带宽》写明:公网带宽由出网带宽和入网带宽组成,你购买的带宽值实际是出网带宽值。数据方向以云服务器为参照:入网是数据流入实例(例如实例下载外部资源、客户端向服务器上传),出网是数据流出实例(例如对外提供网站访问、客户端下载服务器上的文件)。
入网流量本身按该页说明是免费的,但入网上限受出网带宽影响:
- 出网带宽小于 10 Mbit/s 时,入网带宽最大值为 10 Mbit/s。
- 出网带宽大于 10 Mbit/s 时,入网带宽的值与购买的出网带宽一致。
同一页还写了:按使用流量计费模式下,出入带宽峰值都是带宽上限,不作为业务承诺指标;出现资源争抢时,峰值可能受到限制。需要带宽保障时,文档指向按固定带宽计费模式。固定公网 IP 的出网峰值最高可选规格,该页写的是一般为 200 Mbit/s,具体以购买页为准。
内网带宽是另一条线。文档把内网带宽定义为同一地域、同一专有网络内实例之间的传输,并写明当前同地域内内网带宽流量免费,大小跟实例规格有关,可在规格族列表的网络带宽基础指标里查看。云数据库、负载均衡、对象存储在同地域也可以走内网。监控里如果是内网流入/流出贴顶,对的是规格里的内网带宽,不是你买的那条公网出网套餐。
怎么判断「已经满负荷」?《查看 ECS 实例的监控信息》写的对照是:网络流量单位为 kbps;ECS 控制台一般提供公网流量监控,云监控控制台可以提供公网和内网流量监控。例如公网出网带宽为 1 Mbps,当出网流量达到 1024 kbps,表示公网带宽已经满负荷。 《网络带宽》在监控一节用了同样的算法,写法是购买 1 Mbps 时,公网流出带宽达到 1024 Kbit/s 即满负荷。两处单位写法不同,换算关系一致。
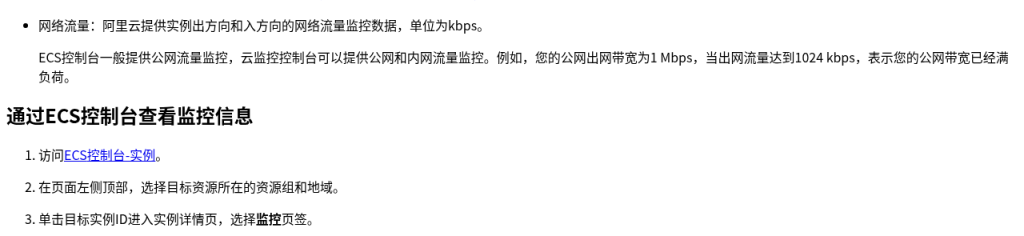
在 ECS 控制台查看时,文档给出的路径是:实例列表选择地域 → 进入实例详情 → 打开监控页签 → 设置时间范围,查看内网带宽与公网带宽。时间范围越小,曲线越精细;1 小时和 6 小时的平均值不会一样。若页面显示暂无数据,文档提示可能是云监控插件未安装或运行异常。基础监控项里和带宽直接相关的字段包括 InternetInRate / InternetOutRate(公网流入、流出平均速率,单位 bit/s)、IntranetInRate / IntranetOutRate(私网流入、流出),以及 IP 维度的 VPC_PublicIP_InternetOutRate_Percent(公网流出带宽使用率)。先对一下曲线用的是哪一个字段,再去和购买的出网带宽或规格里的内网带宽比。
2. 再进机器:用官方写明的命令看网卡、对端和进程
确认公网或内网已经贴顶之后,要回答的是:流量从哪块网卡出去,对端是谁,哪个进程在发。阿里云《Linux 实例网络带宽使用率较高问题的排查与处理》给的顺序是:先用 sar 定位高流量网卡,再用 iftop(连接视角,看对端 IP)或 nethogs(进程视角)分析,最后根据进程和 IP 的性质处理。文档建议在带宽已经被占满、SSH 可能不稳时,改用控制台的 VNC 登录,避免排查过程自己先断线。
第一步,统计网卡。官方命令是:
sudo sar -n DEV 1 5-n DEV 报告网络设备统计;1 5 表示每 1 秒采样一次,共 5 次。重点看 Average 这一行的 txkB/s(平均出网带宽)和 rxkB/s(平均入网带宽),对比各 IFACE,找出数值最高的那块网卡。后面的 iftop、nethogs 都要指向这一块,不要默认写 eth0。腾讯云《网络访问丢包》在「触发限速导致 TCP 丢包」里也用 sar -n DEV 2,并写明 rxpck/s、txpck/s 是收发包量,rxkB/s、txkB/s 是收发带宽,用来和实例规格做对比。
第二步,按连接看对端。阿里云对 iftop 的安装示例是 Alibaba Cloud Linux / CentOS 用 sudo yum install -y iftop,Ubuntu / Debian 用 sudo apt update 后 sudo apt install -y iftop。监控命令是:
sudo iftop -i <IFACE> -P-i 指定网卡,-P 显示端口。界面里 => 是本机发往对端的速率。官方示例里,过去 2 秒内本机向某个对端 IP 的平均出网流量为 4.32 Mb/s。按 q 退出后,再用文档里的命令把这个 IP 对到进程:
sudo netstat -antp | grep <消耗带宽的对端IP>腾讯云《带宽占用高导致无法登录》在 Linux 一节用的是 iftop 加上 lsof -i | grep <IP>,看的是同一件事:这个对端连着本机的哪个进程。该页对 iftop 底部字段的说明是:TX / RX / TOTAL 为发送、接收和总流量,cum 为运行至今的累计,peak 为峰值,rates 为过去 2 秒、10 秒和 40 秒的平均流量。
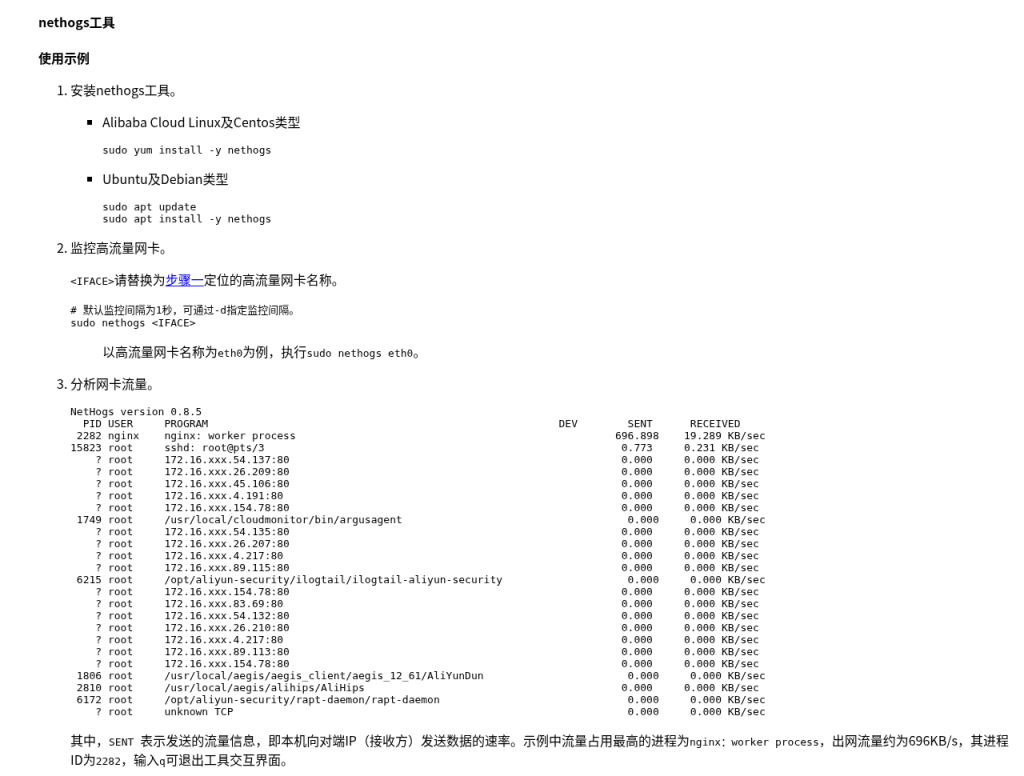
第三步,按进程看谁在用带宽。阿里云对 nethogs 的安装示例同样分 CentOS 系和 Ubuntu / Debian 系,监控命令是:
sudo nethogs <IFACE>默认间隔 1 秒,可用 -d 改间隔。官方示例的输出里,流量最高的进程是 nginx: worker process,出网约 696 KB/s,进程 ID 为 2282;SENT 表示本机向对端发送的速率。输入 q 退出。
看到进程名之后,再判断它属于哪一类,后续处理才不会跑偏。文档本身只要求根据进程和 IP 性质采取措施,下面几类是建站机器上常见、而且能在进程名或对端里对得上的情况,并不是官方穷尽清单:
- 备份拉包、打包上传、对象存储同步:进程可能是
rclone、ossutil、coscli、tar、rsync或面板里的备份任务。 - 系统或应用镜像拉取:
docker pull、containerd、apt/yum在拉软件包。 - 数据库 dump 或导出:
mysqldump、pg_dump,或把 dump 文件打到网盘。 - 容器在拉层或向外推镜像。
- 正常业务:
nginx、php-fpm、应用进程,对端是 CDN 回源 IP 或真实用户网段。 - 对端落在网段广播、组播,或几乎不认识的外部 IP:先记下地址和端口,再决定是误发、扫描还是异常外连。阿里云这一页把异常进程、网络攻击和规格不足分成三类原因,并提醒恶意程序可能把实例当成攻击源。
腾讯云同题文档还写:若高流量进程是腾讯云组件,走在线支持,不要直接杀掉。换到阿里云环境,同样不要先杀云监控或安全组件。磁盘已经写满时,排障步骤是另一条线,见云服务器报 No space left:df、inode 与日志/容器占用怎么核对。
3. CDN 命中率低时,回源会把源站带宽拉满
机器里看到的如果是 Web 服务在出网,还要问一句:这些请求是用户打到源站,还是 CDN 在回源。阿里云《CDN 资源监控》把「回源流量/带宽」单独列为一个监控项,定义是:
- 回源带宽:用户请求的资源在 CDN 节点未命中时,CDN 节点向源站请求资源所消耗的网络带宽。
- 回源流量:CDN 节点无法从本地缓存获取内容时,向源服务器请求数据的流量。
同一张表里的「命中率」又分成字节命中率和请求命中率。文档对字节命中率的公式是:(CDN 节点响应用户的总字节数 − 源站响应 CDN 节点的总字节数)÷ CDN 节点响应用户的总字节数。字节命中率低,意味着回源字节占比高,源站要向外吐的数据就多,公网出网也更容易贴顶。
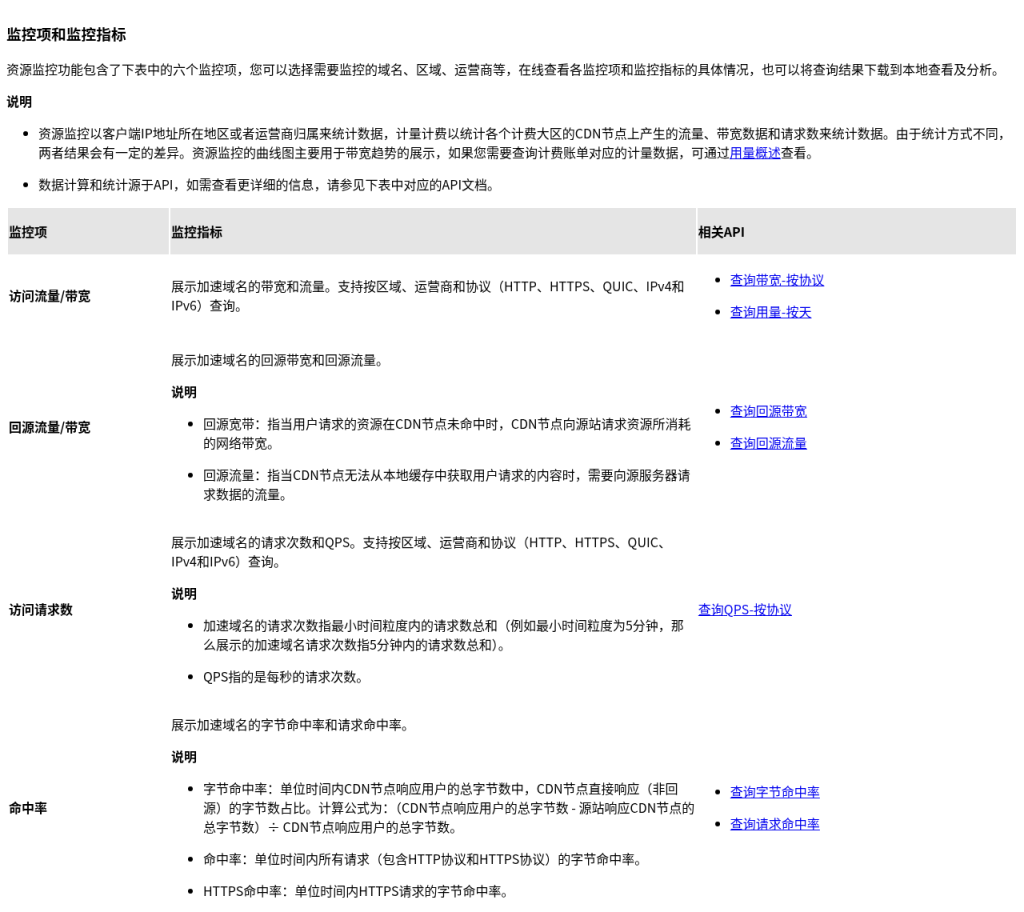
控制台路径按该页是:CDN 控制台 → 监控查询 → 资源监控,选监控项和查询条件后查询。资源监控按客户端 IP 归属区域或运营商统计,和按计费大区统计的用量查询不是同一套数字,曲线只适合看趋势。5 分钟粒度的数据延迟约 15 分钟,可查约 90 天;要看更近的 1 分钟粒度,同一产品线还有「实时监控」。
这一步只用来判断「源站带宽是不是被回源拉满」。缓存键把每个随机查询参数都当成新对象、回源 HOST / HTTPS / SNI 配错导致反复回源,配置怎么改见已经写过的 CDN 回源与缓存规则:缓存键、状态码与刷新预热 和 CDN 回源校验失败:Host、HTTPS 证书与缓存键核对,本文不重写这两篇的配置步骤。
4. 安全组规则里没有「带宽限流」字段,限速要去规格和连接数里看
标题里的「安全组限流」很容易理解成:在安全组规则上填一个带宽上限或连接数上限。打开阿里云《什么是安全组规则》,单条自定义规则由这些信息构成:协议类型、端口范围、授权对象、授权策略(允许或拒绝)、优先级(1~100,数值越小优先级越高)、规则方向(入/出)、作用的网卡类型、规则 ID。匹配依据是协议、端口和授权对象,命中后再执行允许或拒绝。整页没有「带宽上限」「速率」「连接数限流」这类字段。
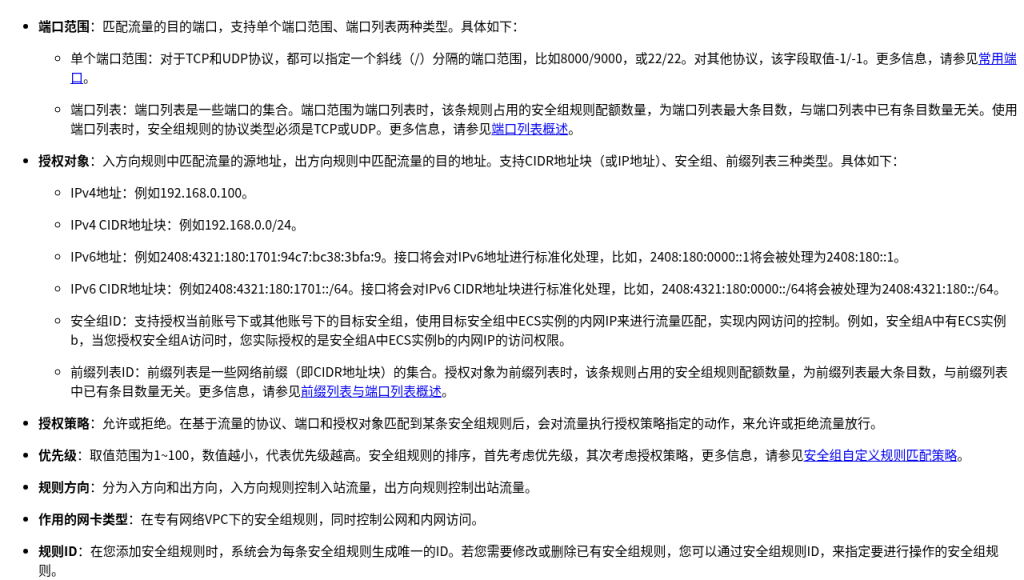
所以,安全组这一层能查看的是:当前放行了哪些协议和端口、来源或目的是哪些地址、是允许还是拒绝。它决定流量能不能进、能不能出,并不在规则里给网卡限速。哪些口该开、哪些口不该对 0.0.0.0/0 放开,见云服务器安全组最小开放:22/80/443,本文不再抄一遍端口清单。
真正会把带宽或连接「限住」的,是实例规格和你购买的公网带宽。腾讯云《云服务器网络访问丢包》写得很直接:当实例的带宽或流量超过实例规格对应的标准时,会触发平台侧限速,导致丢包;当连接数超过规格对应的连接数指标时,同样会触发平台限速并丢包。该页对连接数的说明是:指宿主机上保存的云服务器实例会话数,包含 TCP、UDP 和 ICMP,这个数值大于实例里用 ss 或 netstat 看到的网络连接数。核对时要把控制台或监控里的连接数拿去对规格,而不是只看机器里 ss -tnp 的行数。
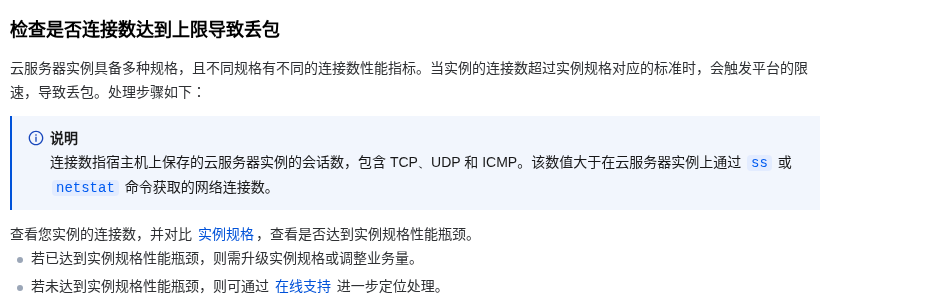
同一页还给出用 sar -n DEV 2 查看带宽和包量、再对比实例规格的步骤。阿里云一侧,购买的公网出网带宽见第一节;内网带宽和单实例公网上限则要到规格族列表的网络带宽基础指标里查看。安全组规则看完仍然贴顶,就把对照对象改成:购买带宽、规格带宽、规格连接数,以及监控里的流出带宽使用率。
5. 核对清单(可勾)
- □ 已经分清监控曲线是公网流入、公网流出,还是内网;公网出网是否已经到购买带宽(1 Mbps 对应 1024 kbps 这一档的算法)
- □ 日志若是
/wp-login.php、/.env这类探针,已转到扫描防护文,没有把本文当成 WAF 设置教程 - □ 已用
sar -n DEV找到高流量网卡,没有默认假定一定是eth0 - □ 已用
iftop看到对端 IP,并用netstat -antp或lsof -i对到进程;已用nethogs按进程看SENT/RECEIVED - □ 已判断进程是备份、镜像拉取、数据库 dump、容器、正常业务还是不明外连,没有先杀云厂商监控或安全组件
- □ 若已接 CDN,已在资源监控里看过回源带宽和字节命中率;命中率异常时转到缓存键 / 回源 HOST 专文,而不是只在源站升带宽
- □ 已打开安全组规则,核过协议、端口、授权对象和授权策略;明白规则里没有带宽限流字段
- □ 已把带宽和连接数拿去对实例规格;连接数用控制台或监控里的值,而不是只数
ss/netstat的行数
相关阅读
- 网站被扫描打满带宽:安全组、WAF 与流量告警怎么设置
- 云服务器安全组最小开放:22/80/443 与常见误开端口清单
- CDN 回源与缓存规则入门:缓存键、状态码与刷新预热
- CDN 回源校验失败怎么排查:Host、HTTPS 证书与缓存键核对
- 被 CC/DDoS 时先止血
- 云服务器账单突然变高
官网入口(普通链接,无返利):阿里云:网络带宽、阿里云:查看实例监控信息、阿里云:Linux 带宽使用率较高排查、阿里云:安全组规则、阿里云:CDN 资源监控、腾讯云:网络访问丢包、腾讯云:带宽占用高导致无法登录。