摘要:按阿里云、腾讯云官方文档,把安全组当成白名单:公网只放 80/443,SSH/面板/数据库不要对 0.0.0.0/0。附常见误开端口核对表与改规则前克隆演练提示。查询日期 2026-10-19;只放官网普通链接(affiliate_later)。
依据:阿里云帮助中心《使用安全组》《通过设置安全组提升云服务器 ECS 的安全性》《什么是安全组》;腾讯云文档《安全组概述》。查询日期:2026-10-19(北京时间)。菜单名与默认模板以控制台为准;不写单价;只放官网普通链接(
affiliate_later)。
新机器上线后,很多人第一件事是「一键放行 22/80/443/8888」,结果 SSH、宝塔面板、甚至 MySQL 都对全网开放。本站新服务器安全基线讲的是系统内 SSH 密钥与主机防火墙;本文专讲云厂商安全组(实例级虚拟防火墙)怎么按最小权限开端口——和系统 firewalld/ufw 是两层,两边都要收紧。
一、安全组是什么:白名单,不是「全开再拦」
腾讯云把安全组概括为有状态包过滤的虚拟防火墙:默认未添加规则时入/出方向流量受限,需要显式「允许」;放行入方向后,同一连接的回程流量会自动放行。
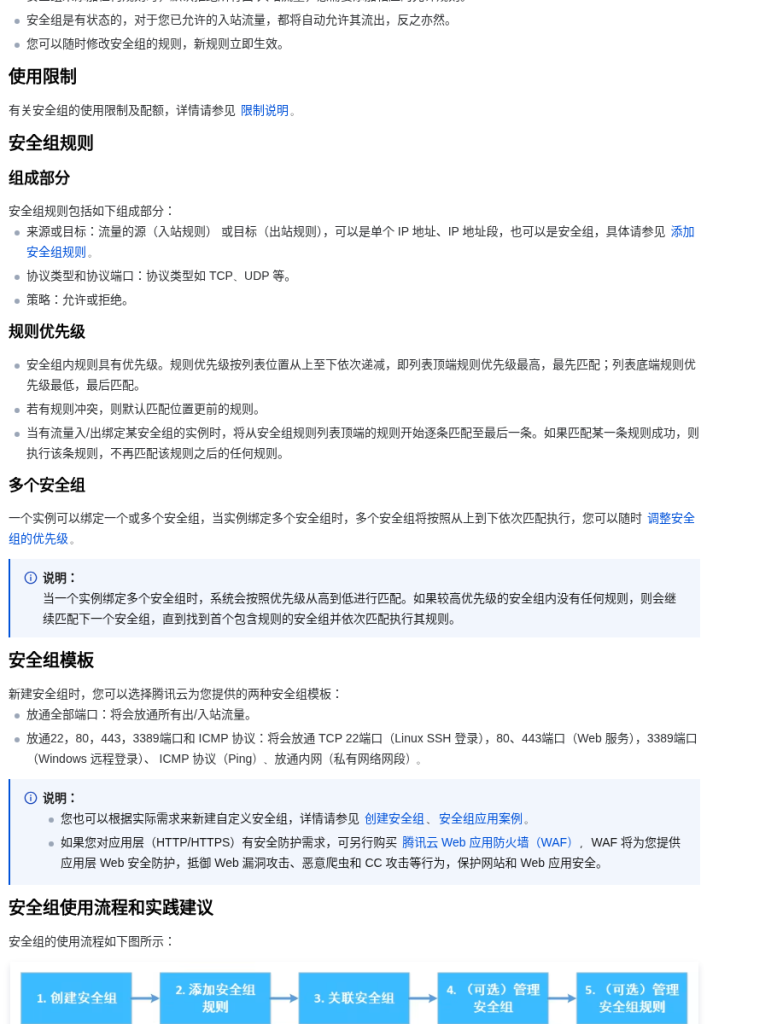
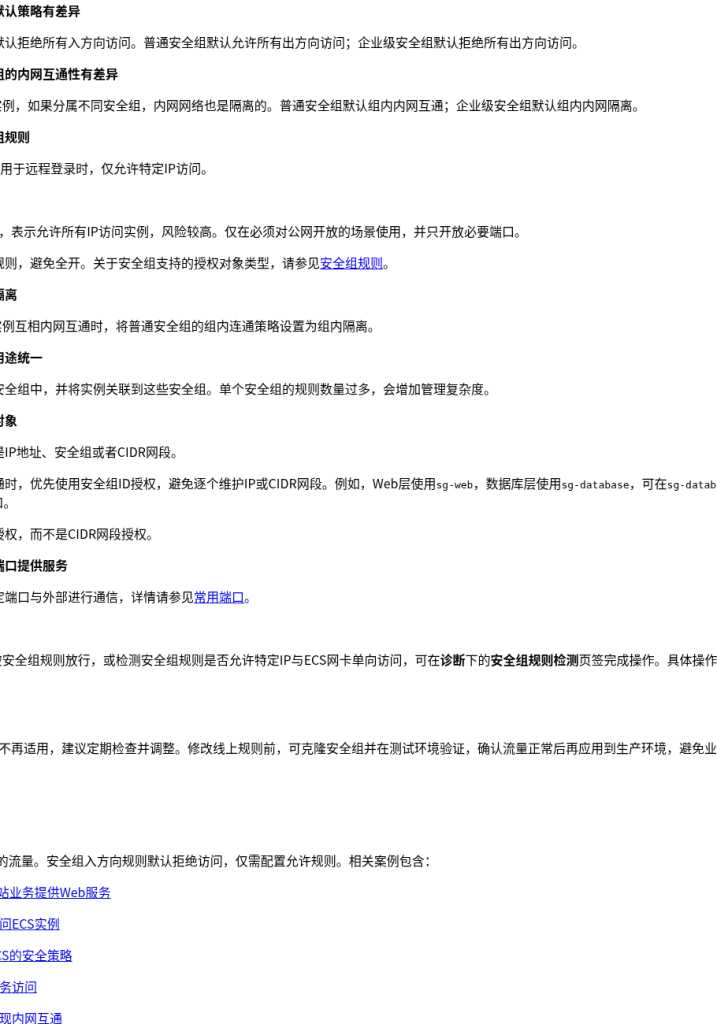
阿里云同样强调:以白名单方式使用——默认拒绝入方向,只添加必要端口与来源。普通安全组默认允许组内互通、出方向较松;企业级安全组默认更严(含出方向默认拒绝)。建站场景多数仍用普通安全组,但不要把「组内互通」理解成「可以对公网乱开」。
二、最小开放清单(建站常用)
| 端口 | 协议 | 典型用途 | 授权对象建议 |
|---|---|---|---|
| 80 | TCP | HTTP | 公网建站可用 0.0.0.0/0(更稳妥是前面挂 CDN,源站只放 CDN 回源 IP) |
| 443 | TCP | HTTPS | 同上 |
| 22 | TCP | Linux SSH | 办公网/固定公网 IP;不要长期 0.0.0.0/0 |
| 3389 | TCP | Windows 远程桌面 | 同上,仅可信 IP |
| 8888 等 | TCP | 宝塔等面板 | 仅管理员 IP;以面板实际端口为准 |
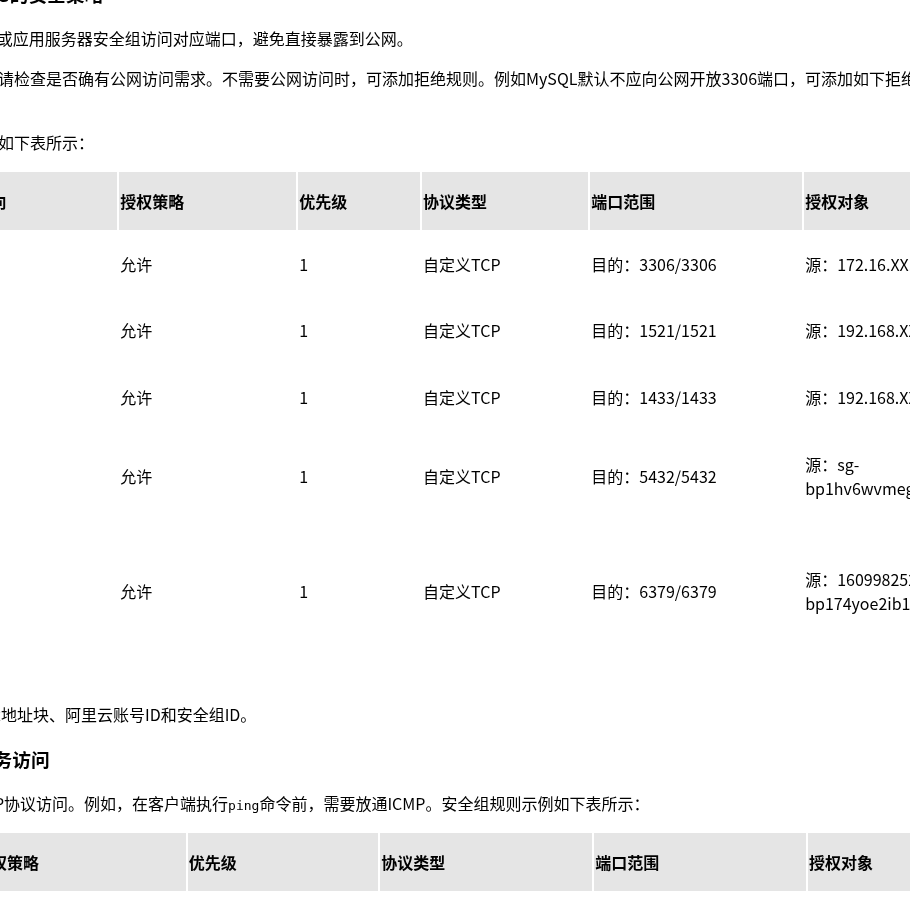
| 3306/6379 等 | TCP | 数据库/缓存 | 不对公网开放;用源安全组 ID 授权应用层 |
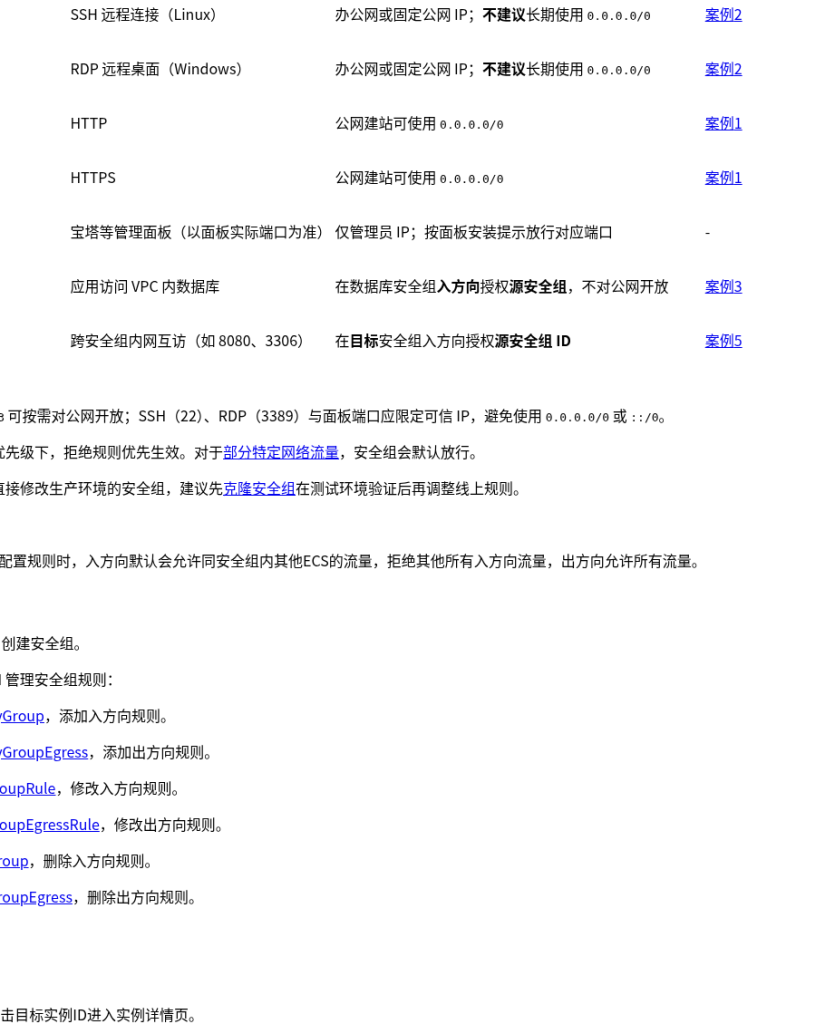
阿里云《使用安全组》把常用端口与授权建议写成了表,并写明:80/443 可按需对公网;SSH、RDP、面板应限定可信 IP,避免 0.0.0.0/0 或 ::/0。
面板该不该装、面板端口怎么收,见宝塔面板要不要装;证书与强制 HTTPS 见免费 HTTPS 证书自动续期与Nginx 反向代理多站点。
三、常见误开端口(优先自查)
- 22 / 3389 →
0.0.0.0/0:扫描器会在几分钟内开始试密码。改成你当前出口 IP(x.x.x.x/32);IP 会变就用跳板机/会话管理,或临时开、用完关。 - 面板端口对全世界开放:等于把「改站点/跑命令」的入口挂公网。
- 3306 / 5432 / 27017 / 6379 对公网:库一旦暴露就是拖库风险。阿里云案例写明:数据库入方向用内网 IP 或源安全组 ID,不要对公网。
- 「允许所有端口」模板:腾讯云模板里有一键全开;只适合临时排障,排完立刻收回。
- 只开了安全组、忘了系统防火墙或反过来:两层任一层误封都会「网站打不开」;排障时两边都看。
- 源站 IP 直接暴露且 80/443 全开、又无 CDN/WAF:被扫和被打时更难止血,应急思路见网站被 CC/DDoS 怎么办。
四、改规则前的安全操作顺序
- 先克隆再改:阿里云明确提醒避免直接改生产安全组,先克隆到测试环境验证。
- 先加后删:要收紧 22 的来源时,先加一条你当前 IP 的允许,确认还能登录,再删掉
0.0.0.0/0。 - 多安全组合并生效:实例可绑多个组,规则会聚合;「我明明加了允许却不通」时,检查是否另有拒绝或更高优先级组拦截。
- 数据库单独一组:Web 组只开 80/443;DB 组只允许 Web 组的安全组 ID 访问 3306——比维护一长串内网 IP 更稳。
五、和「系统防火墙」怎么分工
| 层 | 管什么 | 典型工具 |
|---|---|---|
| 云安全组 | 进网卡前的放行/拒绝 | 阿里云/腾讯云控制台安全组 |
| 主机防火墙 | 进 OS 后的过滤 | firewalld / ufw / Windows 防火墙 |
| 应用 | 登录鉴权、WAF、限流 | SSH 密钥、面板登录、CDN/WAF |
两边都开最小集:安全组已经只放你的 IP 时,主机防火墙仍建议保留;不要因为「安全组已经挡了」就在系统里 ufw disable。
六、上线前 5 分钟自检
- 入方向是否只有业务必需端口?
- 22/面板是否已改为
/32可信 IP? - 是否存在 3306/6379 等对
0.0.0.0/0? - 是否误用「放通全部端口」模板且未收回?
- 改完能否用新规则 SSH 上去,再用手机 4G 验证「外人打不开 22」?
风险提示
安全组配置错误可能导致自己锁死在机器外,或把管理面暴露给扫描器。重大变更前保留一条「救援」路径(控制台 VNC/Workbench、已验证的第二 IP)。本文依据公开文档整理,不替代各云厂商最新控制台说明与你的合规要求。