摘要:AI 能补全代码、解释仓库、改 bug,但也会编出不存在的 API、泄露密钥、把未经验证的补丁直接合进主分支。本文按 VS Code / GitHub Copilot 官方文档整理新手该怎么用、什么时候必须人工核对,并给出一张交付前清单;不推销具体付费档。
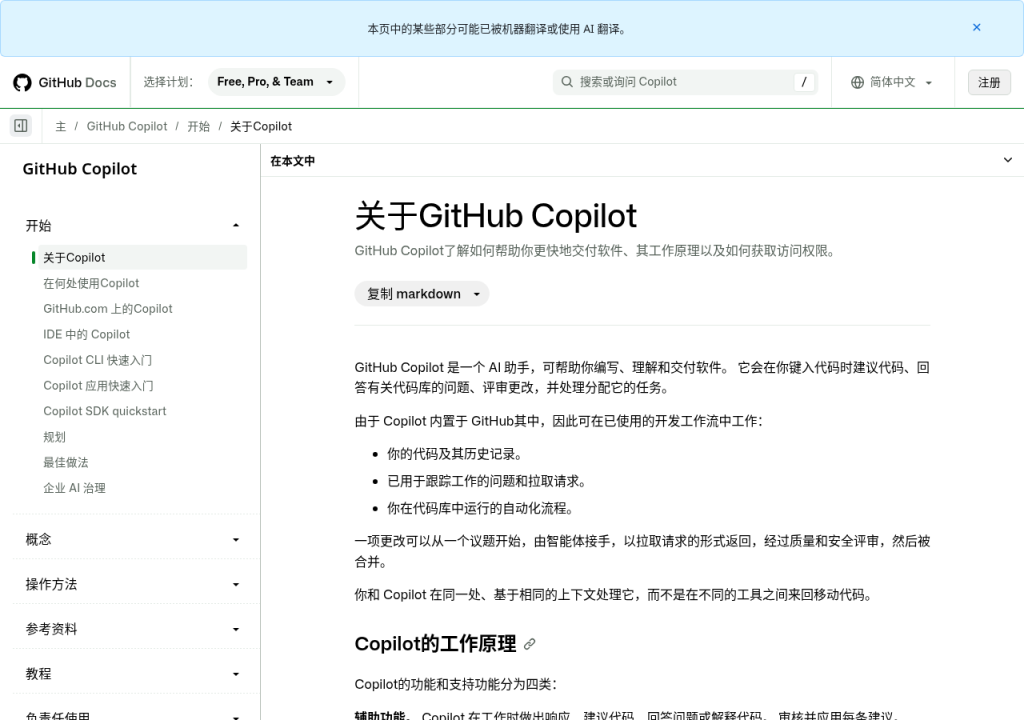
把「会提问」当成编程能力的一部分之后,下一步是学会不信 AI 的第一版答案。GitHub 官方把 Copilot 定位为 AI 助手:建议代码、回答仓库问题、审阅变更、处理指派任务——但责任仍在写代码的人。下面按 2026-10-02 可查的 VS Code / GitHub 文档,给新手一张避坑清单。
AI 辅助写代码能做什么、不能替你做什么
据 GitHub Docs《关于 GitHub Copilot》 与 VS Code《Build with AI》:
| 适合交给 AI | 必须你自己拍板 |
|---|---|
| 解释陌生函数、生成测试草稿、补样板代码 | 安全边界、权限模型、密钥与生产配置 |
| 根据报错起草修复补丁 | 是否合入主干、是否对外发布 |
| 按注释补全函数体、写文档骨架 | API 是否真实存在、版本是否匹配 |
| 对比两段实现的差异说明 | 许可证与第三方代码来源是否合规 |
新手最常踩的 7 个坑
1. 把补全当「已通过测试」
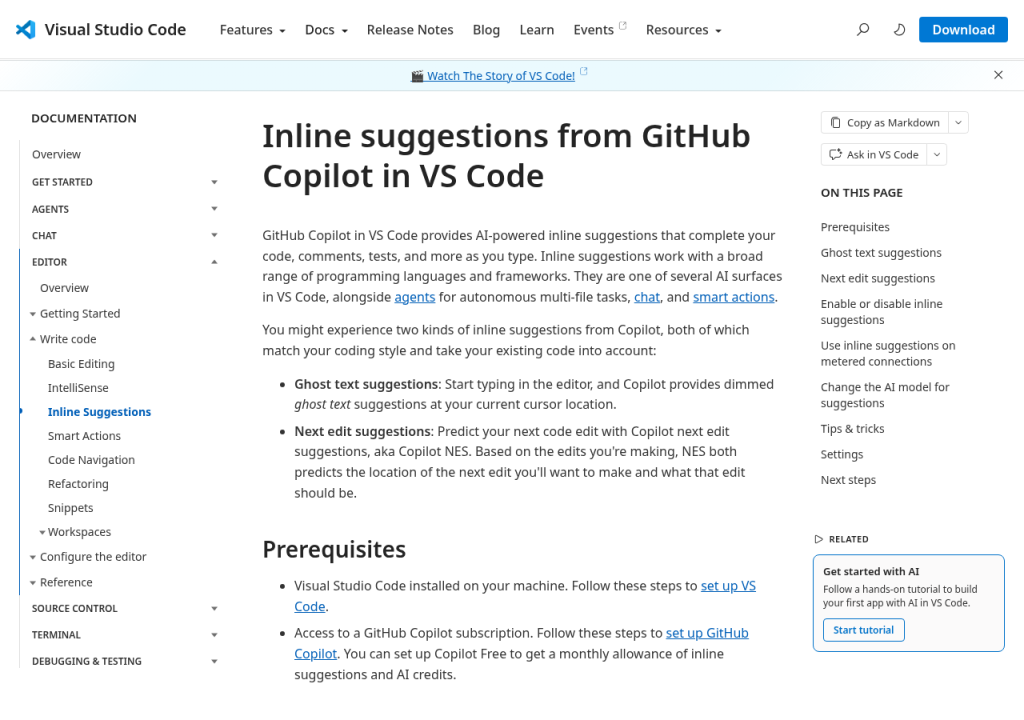
VS Code 文档写明:Copilot 的行内建议会以灰色「幽灵文本」出现在光标处,也可预测下一次编辑位置。它只是建议,接受(Tab)不等于跑过测试。没有本地/CI 绿灯,就当未完成。
2. 幻觉 API / 过时写法
模型会编出「听起来合理」的函数名、配置项、CLI 参数。对策与大模型幻觉核查清单同一条:打开官方文档核对,或让 AI「只根据我粘贴的文档片段回答,没有就说没有」。
3. 密钥和隐私贴进对话框
API Key、数据库连接串、.env、客户数据、未公开业务逻辑,不要贴进公共模型对话。企业仓库先看公司规定;个人项目至少脱敏。细节见 AI 工具的数据隐私。
4. 大段生成后不会读 diff
一次让 AI「写完整个模块」,你往往看不懂改了什么。改成:小步提交——先要接口签名,再实现一个函数,再补测试;每次只审查一个 diff。
5. 复制粘贴第三方风格代码却不清许可证
生成片段可能「像」某开源项目。上线前确认依赖声明与许可证;不要默认「AI 写的就可以闭源商用」。
6. 用 AI 改生产配置却无回滚
改 Dockerfile、Nginx、权限策略时,先在分支或预发环境验证,保留回滚提交。AI 不会替你背故障。
7. 把「能跑」当成「安全」
鉴权绕过、SQL 拼接、SSRF、任意文件读取——模型可能写出能跑的漏洞代码。安全相关改动按检查单走,而不是按「示例能 curl 通」走。
更稳的提问方式(可直接改)
- 给上下文:贴相关文件片段 + 报错全文 + 你用的语言/框架版本。
- 限范围:「只改
foo.py第 80–120 行,不要动其他文件。」 - 要可验证结果:「给出单元测试用例;说明如何本地运行。」
- 允许说不知道:「不确定就列出需要我补充的信息,不要猜 API。」
- 交叉验证:关键算法换一个模型或对照官方文档再问一次。
提示词结构可复用 四段框架;若走 API 调用而非 IDE 插件,Key 保管见 DeepSeek API 入门。
交付前核对清单
- □ 每一个新依赖都在官方源能查到,版本号写进锁文件
- □ 测试或至少手工复现步骤已跑通
- □ 无密钥、token、内网地址进仓库或截图
- □ 安全相关路径(登录、支付、文件上传)有人工审查
- □ 生成代码里的链接、API、配置项都点开/查过文档
- □ commit message 能说明「为什么改」,不是「AI 生成」
- □ 你能用自己的话讲清这段逻辑——讲不清就还没学会,只是粘贴过
相关阅读
- 大模型幻觉怎么防:6 类高风险场景和一张核查清单
- AI 工具的数据隐私:哪些内容别往对话框里贴
- 提示词怎么写:角色、任务、约束、格式四段框架
- DeepSeek API 入门:申请 Key、Python 调用与计费
- AI 生成 Excel 公式与数据清洗:提示词与核对
来源与查询日期
- About GitHub Copilot(GitHub Docs 简体中文)
- Build with AI in VS Code
- Inline suggestions from GitHub Copilot in VS Code
- 查询日期:2026-10-02。产品名称、免费额度与界面会变,以你 IDE / 账号当前说明为准。
风险提示:本文不构成安全审计或法律意见,也不承诺任何效率提升幅度。AI 生成代码可能含缺陷或侵权风险;上线前须由你或团队完成审查与测试。云/AI 类工具联盟链接尚未配置时,文中仅放官网文档链接(affiliate_later)。