WordPress 应用密码:远程发布权限、最后使用记录和 XML-RPC 关闭前怎么核对(2026)
摘要:发布脚本、手机 App、第三方排版工具要往 WordPress 里写文章时,用的多半是应用密码(Application Passwords)。本文按 WordPress 官方高级管理手册、REST API 手册、xmlrpc_enabled 钩子说明和 5.6 版集成指南,整理应用密码在哪生成、它带着哪个账号的权限、怎么查看最后使用时间和 IP、怎么逐个撤销,以及关闭 XML-RPC 之前要先核对哪些客户端还在用它。查询日期 2026-11-20。只放官网普通链接(affiliate_later)。
依据:WordPress 高级管理手册《Application Passwords》(页面标注首次发布 2026-01-28,最后更新 2026-10-14);REST API 手册《Authentication》(最后更新 2026-10-14);代码参考
xmlrpc_enabled与xmlrpc_methods;WordPress 5.6 开发说明《Application Passwords: Integration Guide》。官方页面均为英文,按钮名保留英文。查询日期:2026-11-20(北京时间)。只放官网普通链接(affiliate_later: 1)。WordPress 版本、主题和安全插件会改变后台界面,以你后台实际显示为准。不构成运维建议。 改代码或关闭接口之前,先按备份清单备份文件和数据库。
你给 WordPress 站点接了一个自动发布脚本,或者在手机 App、排版工具里登录了站点,过几个月已经记不清哪些工具还连着后台。打开用户资料页,往下拉到 Application Passwords 一栏,能看到一串名字、创建时间、最后使用时间和 IP。这些就是应用密码。它们大多带着管理员账号的身份,一旦哪台电脑或哪个第三方服务泄露了其中一个,对方能做的事和你本人登录差不多。读完这篇,你要能自己核对:每个应用密码对应哪个工具、用的是哪个账号的权限、最近还有没有在用、不用的怎么单独撤销,以及在关闭 XML-RPC 之前怎么确认没有客户端还靠它发文。
1. 先弄清应用密码是什么、能拿来做什么
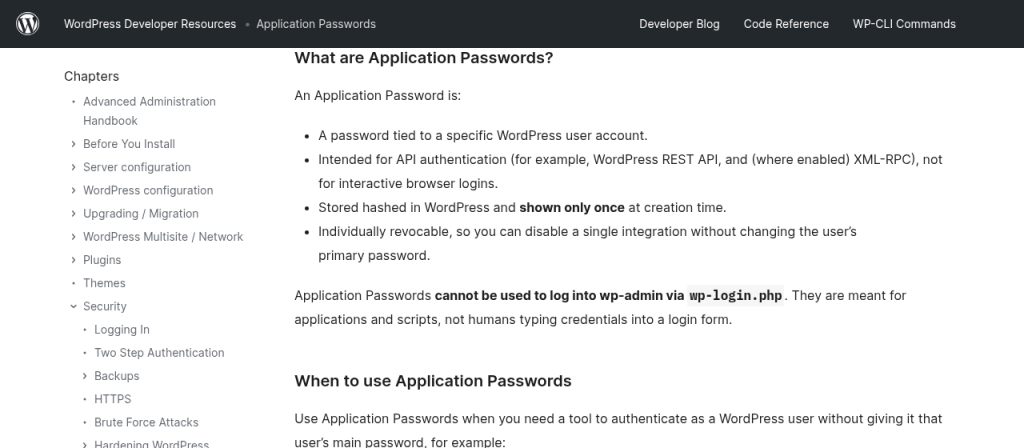
WordPress 高级管理手册把应用密码写成「可撤销、按应用分开的凭据」,用来给移动 App、集成服务或脚本做程序化访问,目的是不把主账号密码交给第三方工具。这个功能从 WordPress 5.6(2020 年 12 月) 开始内置。
手册列了四条特征:
- 绑定在某一个 WordPress 用户账号上。
- 用于 API 认证,例如 REST API,以及在启用时的 XML-RPC;不能用于浏览器交互登录。
- 在 WordPress 里以哈希形式保存,只在创建那一刻显示一次。
- 可以单独撤销,停掉一个集成时不用改这个用户的主密码。
手册还写明,应用密码不能通过 wp-login.php 登录 wp-admin,它是给应用和脚本用的。
这里要先记住一件事:手册写的是让工具「以这个 WordPress 用户的身份认证」。你在哪个账号下生成,脚本拿到的就是哪个账号的能力。管理员账号下生成的应用密码,脚本就能做管理员能做的事。
2. 在后台哪里生成,生成时要填什么
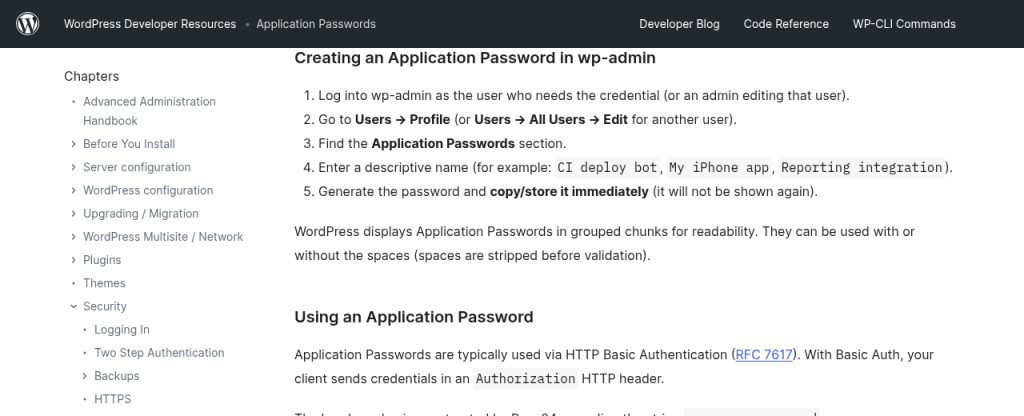
手册给的步骤是:
- 用需要这份凭据的用户登录 wp-admin(管理员也可以去编辑别的用户)。
- 进入 Users → Profile;给别的用户生成时进入 Users → All Users → Edit。
- 找到 Application Passwords 区块。
- 填一个能看出用途的名字,手册举的例子是
CI deploy bot、My iPhone app、Reporting integration。 - 生成后立刻复制保存,之后不会再显示。
WordPress 显示时会把应用密码分成几组,中间带空格,方便抄写。手册写明带不带空格都能用,验证前会去掉空格。5.6 版集成指南补充:应用密码长 24 位,只含大小写字母和数字。
手册里的创建步骤只有填写名称这一项,没有给单个应用密码另选权限的设置。想让发布脚本少一些能力,比较直接的做法是单独建一个只够发文用的账号(例如作者或编辑角色),在那个账号下生成应用密码,管理员账号下不给脚本生成。改角色之前,先确认脚本要做的操作(发文、传图、改分类)在这个角色里都有权限,再小范围试一次。
名字建议写成「工具名 + 所在设备或服务器 + 日期」,比如「发布脚本 VPS-东京 2026-11」。后面核对最后使用记录时,只看名字就能知道它是谁。
3. 脚本怎么用它,401 和 403 先查看哪几处
REST API 手册写明:应用密码随 HTTPS 请求,用 Basic Auth(RFC 7617)传递。最简单的验证命令是:
curl --user "USERNAME:APPLICATION_PASSWORD" https://example.com/wp-json/wp/v2/users/meUSERNAME 填 WordPress 登录用户名,APPLICATION_PASSWORD 填生成的那串应用密码,不是你的登录密码。返回当前用户信息,说明这对凭据可用。把命令写进脚本时,凭据放在单独的环境变量文件里,不要写进代码仓库,也不要贴进聊天或工单。
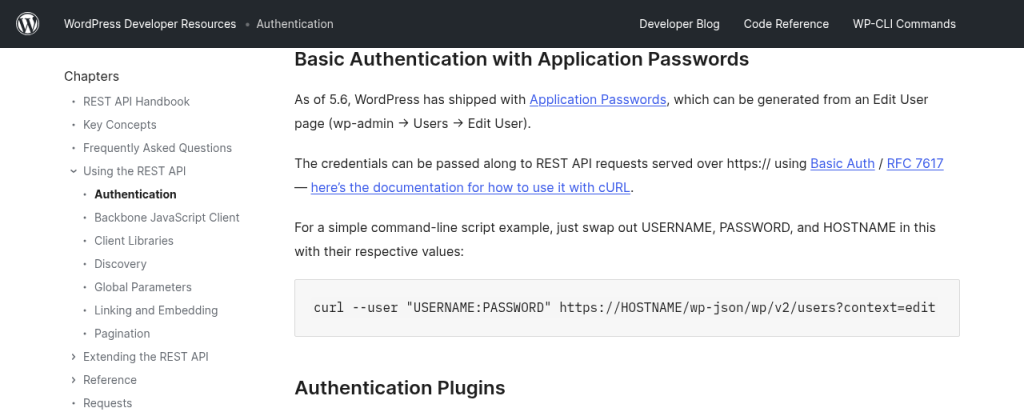
脚本报 401 或 403,或者资料页里根本看不到 Application Passwords 区块,手册的排查顺序是:
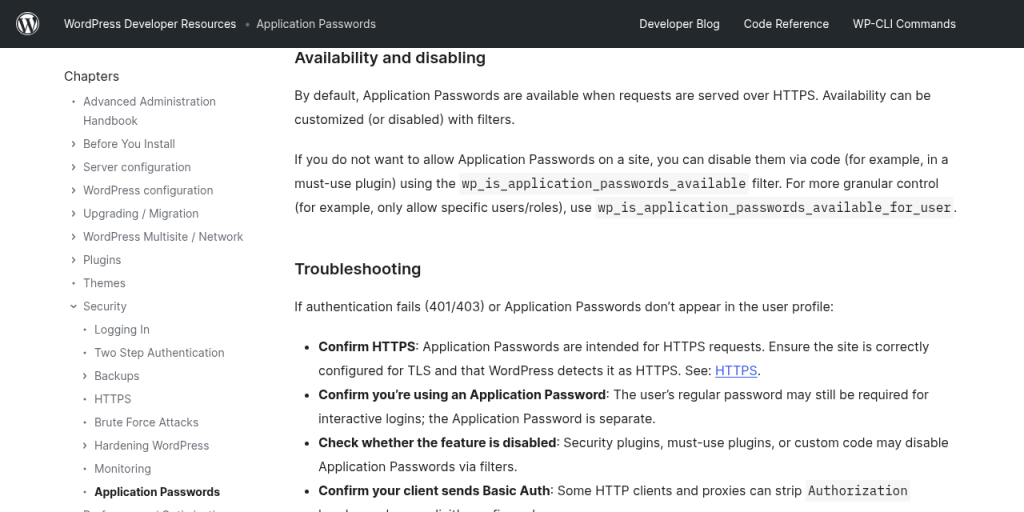
- 核对 HTTPS:应用密码面向 HTTPS 请求,站点 TLS 要配置正确,而且 WordPress 要识别出自己在 HTTPS 下运行。手册写明,默认只有通过 HTTPS 访问时这个功能才可用。
- 核对用的是应用密码:交互登录仍然用主密码,两者是分开的。
- 核对功能有没有被关掉:安全插件、must-use 插件或自定义代码可以通过过滤器关闭应用密码。
- 核对客户端有没有发出 Basic Auth:有些 HTTP 客户端和代理会把
Authorization头去掉,需要单独配置。
站点前面有 CDN 或反向代理时,第 4 条最容易漏掉。你可以对照 Nginx 访问日志里那条请求的状态码,排查方法见本站的 Nginx 访问日志与错误日志:4xx 和 5xx 集中出现时怎么核对。
4. 查看最后使用记录,不用的逐个撤销
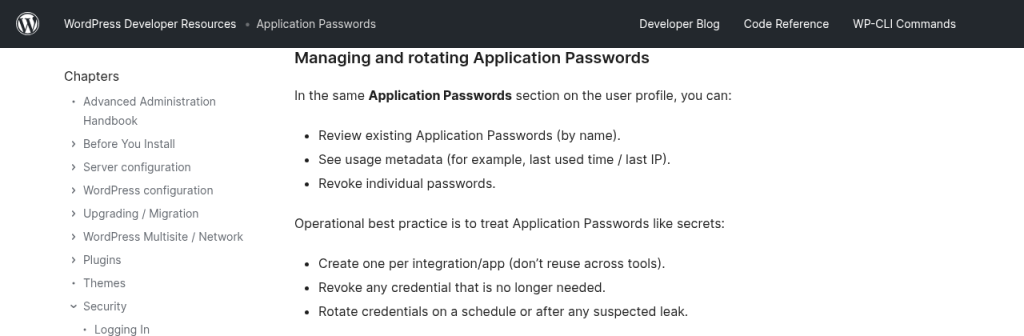
手册写明,在同一个 Application Passwords 区块里,你可以:
- 按名字查看已有的应用密码。
- 查看使用记录,例如最后使用时间、最后使用 IP。
- 单独撤销某一个。
手册给的日常做法是把应用密码当密钥对待:每个集成或应用单独一个,不在多个工具之间共用;不再需要的立刻撤销;定期更换,怀疑泄露时马上更换。
核对时可以按这个顺序过一遍:
- 逐个看名字,认不出是哪个工具的,先记下来。
- 看 Last Used 一栏。5.6 版集成指南写明,这一栏精确到 24 小时以内,WordPress 只在新的一天第一次使用时才写入数据库。所以同一天里多次调用,只会看到当天的日期。
- 看最后使用 IP,和你的服务器、办公网络对一对。出现你不认识的 IP,先撤销那一个,再去排查是哪台机器泄露的。
- 很久没用、或者对不上工具的,直接撤销。撤销只影响这一个应用,主密码和别的应用密码照常可用。
- 撤销之后,原来用它的脚本会开始报 401。提前在脚本日志里留意,确认没有误删正在用的那一个。
用 SSH 管理服务器的,可以用 WP-CLI 做同样的事。手册里的例子是:
wp user application-password list 123 --fields=uuid,name,created,last_used,last_ip
wp user application-password delete 123 <uuid>
123 换成用户 ID,<uuid> 换成 list 输出里那一行的 uuid。create 子命令会把密码只打印一次,用在 CI 脚本里时,注意别让它留在构建日志里。
5. 整站不用时怎么关闭,只给部分用户开启
手册的写法是:默认在 HTTPS 下可用,可以用过滤器调整或关闭。
- 整站不允许应用密码:用
wp_is_application_passwords_available过滤器,手册建议放在 must-use 插件里。 - 只允许特定用户或角色使用:用
wp_is_application_passwords_available_for_user过滤器。5.6 版集成指南里的示例是只让有manage_options能力的用户(通常是管理员)使用。
关闭之前先确认站点上的发布脚本、手机 App、第三方排版或同步服务都不再依赖它。关掉以后,这些工具会一起认证失败。改代码前,先按本站的 WordPress 插件更新前备份清单 备份文件和数据库,留好回滚办法。
6. 关闭 XML-RPC 之前,先分清 xmlrpc_enabled 关闭的是哪一部分
很多加固教程会建议关闭 XML-RPC,本站在 Cloudflare 防火墙自定义规则 里也写过对 /xmlrpc.php 加挑战或限流。动手前先看清官方对 xmlrpc_enabled 这个过滤器的说明:
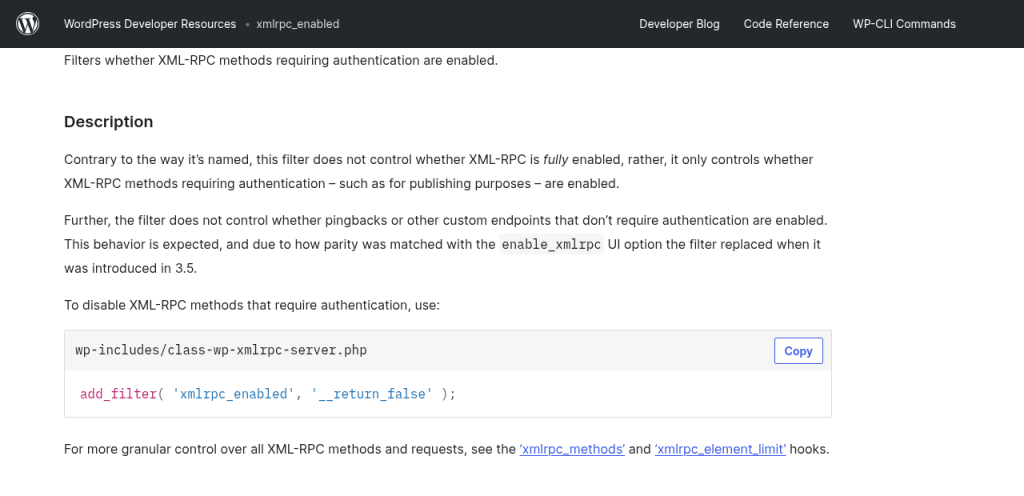
- 它并不控制 XML-RPC 是否完全启用,只控制需要认证的 XML-RPC 方法,例如用来发布内容的方法。
- 它不控制 pingback,也不控制其他不需要认证的自定义端点。
- 关闭需要认证的方法,官方给的写法是
add_filter( 'xmlrpc_enabled', '__return_false' );。 - 要更细地控制全部 XML-RPC 方法,看
xmlrpc_methods等钩子。xmlrpc_methods可以添加或移除内置方法。
再对照第 1 节:应用密码在启用时也能用于 XML-RPC。5.6 版集成指南写明,旧的 XML-RPC 接口可以直接用应用密码代替账号的真实密码。也就是说,如果某个老客户端是通过 XML-RPC 用应用密码发文的,你关掉需要认证的 XML-RPC 方法后,它也会停。走 REST API 的脚本不经过 xmlrpc.php,这个过滤器管不到它。
关闭之前按这个顺序核对:
- 在 Nginx 访问日志里筛一段时间内对
/xmlrpc.php的 POST 请求,看来源 IP 和 User-Agent,分出哪些是你自己的工具、哪些是扫描。 - 对照第 4 节的应用密码列表,看最后使用 IP 里有没有和这些请求对得上的。
- 确认你的发布脚本、App 走的是 REST API(请求路径是
/wp-json/),而不是xmlrpc.php。 - 只想挡掉需要登录的方法,用
xmlrpc_enabled;想连 pingback 一起处理,要另外用xmlrpc_methods移除对应方法,或在 Web 服务器、CDN 层面拦/xmlrpc.php。 - 改完用你的发布脚本实际发一篇草稿试一次,再看访问日志里
/xmlrpc.php的返回码有没有按预期变化。
7. 一次核对清单
- 资料页 Application Passwords 区块里每一个名字都能对应到具体工具和设备。
- 发布脚本用的是单独账号,角色只够发文和传图,不是管理员账号。
- 每个工具一个应用密码,没有多个工具共用。
- Last Used 很久没变、IP 对不上的,已经撤销。
- 凭据保存在服务器环境变量文件里,没有出现在代码仓库、构建日志和聊天记录里。
- 关闭 XML-RPC 之前,已经确认没有工具通过
xmlrpc.php发文;清楚xmlrpc_enabled管不到 pingback。 - 改代码之前,文件和数据库都已备份。
风险提示
撤销应用密码、关闭应用密码或 XML-RPC 都会让依赖它的工具立刻失效。先在访问日志和 Last Used 里核对清楚,再动手;改 must-use 插件或主题函数之前先备份,必要时选在低峰期操作。站点被攻击时的应急顺序可以参考 网站被 CC/DDoS 攻击怎么办。
相关阅读
- WordPress插件更新前备份:文件、数据库与回滚清单
- Nginx 访问日志与错误日志:4xx 和 5xx 集中出现时怎么核对(2026)
- Cloudflare防火墙自定义规则:按国家、路径与Bot评分拦截
- 网站启用 HSTS:max-age、includeSubDomains 和 preload 提交前怎么核对(2026)
- WordPress 评论垃圾与 Akismet:拦截记录和误杀放行怎么核对(2026)
官方来源与查询日期
- WordPress 高级管理手册:Application Passwords(首次发布 2026-01-28,最后更新 2026-10-14)
- WordPress REST API 手册:Authentication(最后更新 2026-10-14)
- WordPress 代码参考:xmlrpc_enabled、xmlrpc_methods
- WordPress 5.6 开发说明:Application Passwords: Integration Guide(2020-11-05 发布,最后修改 2024-10-10)
- WP-CLI 命令参考:wp user application-password
- 查询日期:2026-11-20(北京时间)