远程接单面试让你跑代码、出租电脑:日美等多国联合通报的假招聘怎么核对(2026)
摘要:接海外远程活的时候,「Web3 公司」或「AI 公司」开高薪、用 USDT 结算,面试时让你克隆一个代码仓库跑一下,或者说会议软件出错要你执行一段脚本,这是日本警察厅、美国 FBI 等 2026-09-18 联合通报里写明的套路。本文按 FBI IC3 公告 I-090324-PSA 和这份联合通报,整理识别信号、跑测试代码前的核对清单、「出租电脑」兼职的法律风险,以及中招以后先做哪几步。查询日期 2026-11-21。
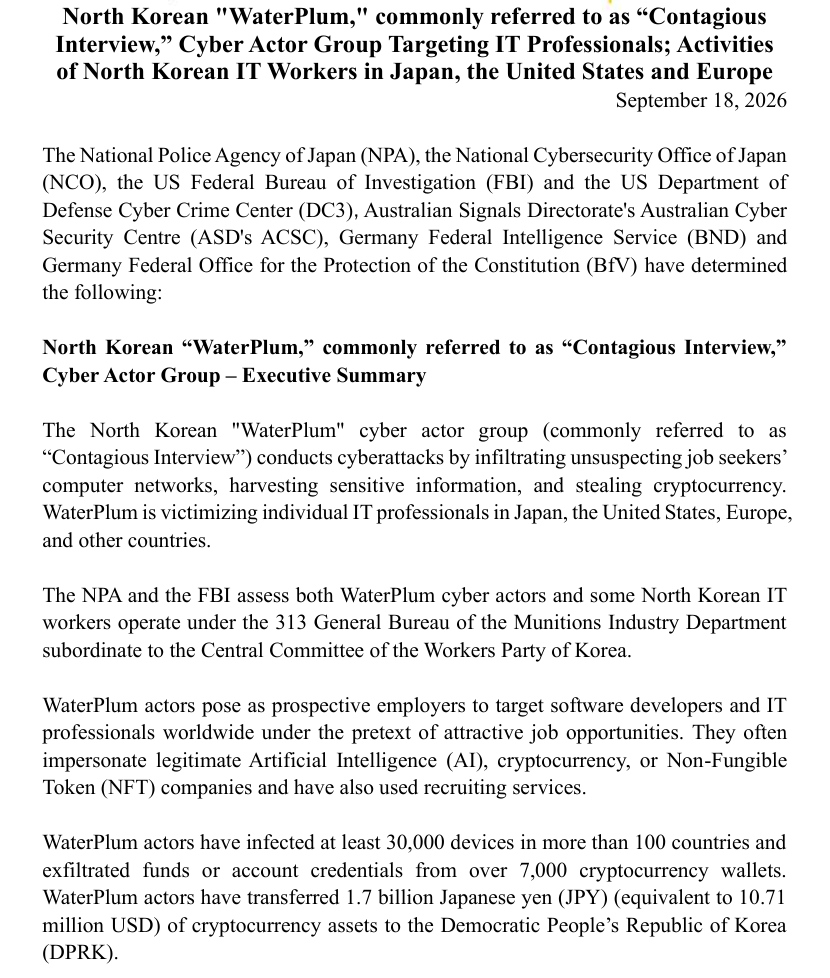
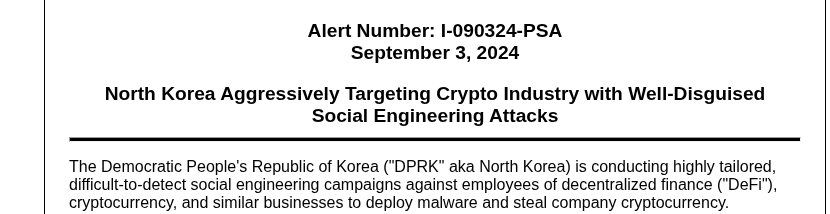
本文依据美国 FBI 网络犯罪投诉中心(IC3)公告《North Korea Aggressively Targeting Crypto Industry with Well-Disguised Social Engineering Attacks》(编号 I-090324-PSA,2024-09-03),以及日本警察厅、日本国家网络安全办公室、FBI、美国国防部网络犯罪中心、澳大利亚信号局澳大利亚网络安全中心、德国联邦情报局和德国联邦宪法保卫局 2026-09-18 联合发布的通报《North Korean "WaterPlum," commonly referred to as "Contagious Interview," Cyber Actor Group Targeting IT Professionals》(PDF,9 页)。查询日期:2026-11-21(北京时间)。本文只讲识别和防护,不复述攻击代码,不构成法律意见。
你在接单平台或社交软件上接一些写代码、做网页、做设计的远程活。某天有个自称海外 AI 公司或 Web3 公司的招聘者找过来,报价比平时高一截,说可以用 USDT 结算。聊了几轮以后,对方发来一个 GitHub 仓库,让你 npm install 跑起来当作技术测试;或者视频面试时说你的摄像头连不上,让你复制一段命令修一下。
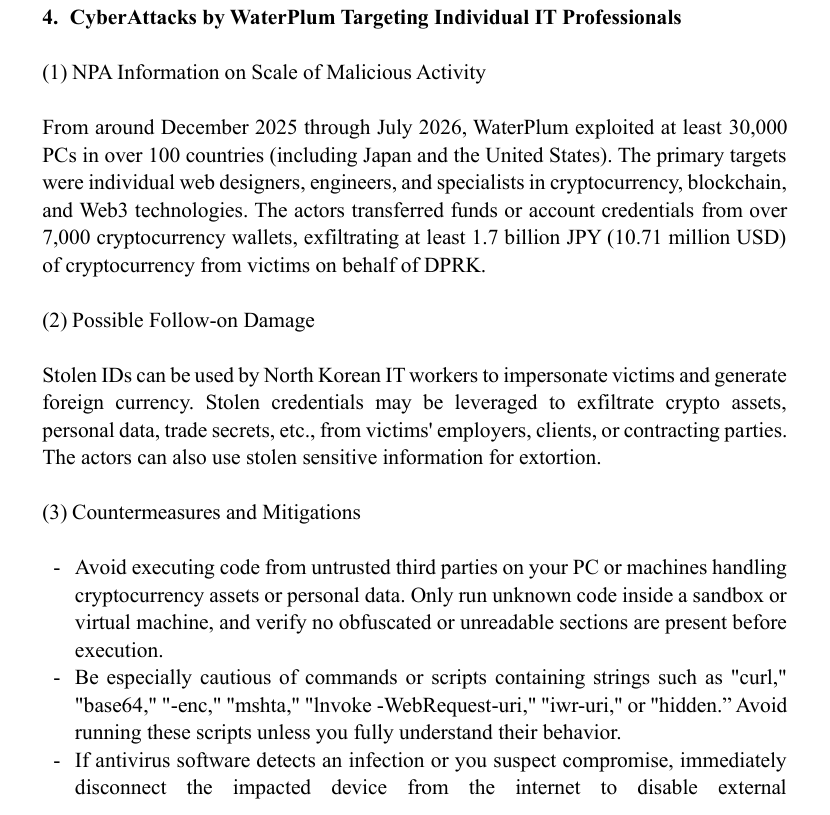
这正是上面那份联合通报描述的流程。通报写到,从 2025 年 12 月前后到 2026 年 7 月,这个被称为 WaterPlum(也叫 Contagious Interview,「传染性面试」)的团伙控制了 100 多个国家至少 3 万台电脑,从 7000 多个加密货币钱包里转走资金或盗走账户凭证,转移的加密资产至少 17 亿日元(约 1071 万美元)。主要目标就是个人网页设计师、工程师,以及做加密货币、区块链和 Web3 的从业者。
本站写过的远程客服与数据标注兼职防骗和刷单、押金、拉人头骗局拆解,骗的是押金和垫付款;这一篇讲的套路不收你一分钱,它要的是你电脑里的钱包、浏览器保存的密码和身份证件照片。
1. 这套假招聘一般怎么走
联合通报第 1 部分把流程写得很具体,整理成你会遇到的几个环节:
- 找到你:通过社交平台、在线招聘平台、零工平台或自由职业接单市场联系求职者,常冒充正规的 AI、加密货币或 NFT 公司,也会借用招聘服务。
- 建立信任:FBI 公告写到,对方会先研究你的社交资料,引用你的经历、技能、熟人甚至很少有人知道的细节,花很长时间和你聊,英文流利,懂加密行业的技术细节。
- 让你执行代码:安排技术面试或编程作业,要求你从代码托管平台下载文件并运行,用来「完成作业」或「修复视频会议软件的报错」。
- 植入后门:通报点名的是藏在 NPM 包里的恶意程序,还有一种利用 VS Code 项目配置的方式,打开并信任某个文件夹时会自动执行。
- 偷东西:浏览器里保存的账号密码、剪贴板、键盘记录、截图、钱包私钥和助记词,以及电脑里的驾照、护照照片。
偷到的证件照片还可能被拿去冒充你接活、收钱,偷到的凭证可能被用来进一步入侵你的雇主或客户。
2. FBI 列出的 8 个识别信号
FBI 公告 I-090324-PSA 的「Indicators」一节列了下面这些信号,出现任何一条都要停下来核对:
- 要求你在公司电脑,或能连到公司内网的设备上执行代码、下载应用。
- 要求做「入职前测试」或调试练习,内容是运行来历不明的 Node.js 包、PyPI 包、脚本或 GitHub 仓库。
- 知名加密或科技公司突然发来录用邀请,薪资高得离谱,还不用谈。
- 知名公司或个人主动提出投资,此前从没谈过。
- 坚持让你用非标准的、定制的软件完成简单的事,比如开视频会议、连服务器。
- 说你所在地区被屏蔽,要你运行一段脚本才能开通通话或视频功能。
- 要求把工作沟通挪到其他聊天软件上。
- 主动联系你,消息里带着你没预料到的链接或附件。
联合通报里还补了一个细节:对方面试时用 AI 换脸软件,几分钟后就说网络不好,关掉自己的视频,也让你关掉视频。
3. 收到测试代码之前,先做这 6 项核对
- 核对招聘者身份:FBI 建议用另一个和最初联系渠道无关的平台核对身份。比如对方在招聘网站上联系你,就去这家公司官网的招聘页找同一个职位,再通过官网公布的邮箱或电话确认这个人是否在职。
- 不在存有钱包和交易所登录的电脑上跑:通报的建议是,不在处理加密资产或个人数据的电脑上执行不可信第三方的代码,陌生代码只放在沙箱或虚拟机里运行,执行前确认里面没有被混淆、看不懂的部分。FBI 也建议坚持用虚拟机,或者用对方提供的设备。
- VS Code 用受限模式打开:打开陌生项目时,弹窗问你是否信任这个文件夹里文件的作者(Do you trust the authors…),选「No」,进入受限模式(Restricted Mode),这样启动时不会执行
.vscode/tasks.json。打开前先用别的编辑器看一眼这个文件里有没有下载或执行其他文件的命令。不要把陌生项目放进你以前标记过「信任」的文件夹里打开。 - 看命令里有没有这些字符串:通报点名,看到含有
curl、base64、-enc、mshta、Invoke-WebRequest、iwr或hidden的命令和脚本要特别小心,完全看懂它做什么之前不要运行。 - 助记词和私钥不放在联网设备上:这是 FBI 公告里的原话建议。浏览器插件钱包、电脑里的助记词截图、记事本里的私钥,都是这类程序的目标。
- 不跟着换聊天软件:对方要求从接单平台挪到私聊软件谈,平台的托管和纠纷记录就都没了。正常接单流程和平台抽成,本站在Upwork 和 Fiverr 怎么接第一单里写过。
4. 「出租电脑」「借身份接单」这种兼职,别接
通报第 2 部分讲了另一种和网赚直接相关的情况:有人在当地找「中间人」,在自己家里摆几台电脑,让境外的人远程操控这些电脑去接活,这叫「笔记本农场」(laptop farm)。中间人还会提供身份证件照片和自己的银行账户,用来签合同和收钱,再把钱转出去。
如果你看到「在家放一台电脑就能月入几千」「借你的实名账号接单,分你一成」这类广告,它找的就是这种中间人。通报对个人的建议写得很直接:
- 不要随便给第三方提供可以远程操作的家用电脑。中介介绍工作时可能不会告诉你背后是谁。
- 怀疑合作方或外包对象是朝鲜 IT 人员,立即报警。视具体情况,明知是朝鲜人员仍向其提供报酬或个人证件照片,可能构成犯罪。
放到国内的规则看,出租、出借、出售银行卡、支付账户和网络实名账号,同样可能涉及帮助信息网络犯罪活动罪等刑事责任。不管对方给多少分成,账号、银行卡、证件照片和能远程登录的电脑,都不要借给别人用。
5. 已经跑了可疑代码,先做这几步
联合通报第 4 部分和 FBI 公告的「Response」一节,给出的顺序是:
- 立即断网:拔网线、关 Wi-Fi,切断它和外部服务器的通信。FBI 建议先别关机,方便以后取证。
- 假定数据已经被偷:即使杀毒软件已经清除,也要当作钱包信息已经泄露。用另一台干净的设备新建钱包,把资产全部转过去,新助记词离线保存。
- 备份必要数据后重装系统:没被发现的恶意程序可能还留在机器上。
- 处理交易所账户:在干净的设备上改交易所登录密码、重新绑定两步验证、删除或重建 API 密钥、开启提币白名单。具体入口见本站交易所账户安全设置清单和欧易 API 只读密钥与泄露应急;白名单冷却期和误操作补救见提币地址白名单与锁定期。
- 保存证据并报案:截图保存对方的账号、用户名、聊天记录和发给你的仓库地址。在国内可以拨打 110 或通过国家反诈中心 App 举报;FBI 公告给的海外渠道是 ic3.gov。
6. 真实的稳定币报酬,怎么收才稳妥
用 USDT、USDC 结算的远程活本身是存在的,问题出在收款流程之外的「测试」「插件」「代操作」。真实项目的收款一般只需要你提供一个收款地址,不需要你安装任何东西:
- 收款地址用交易所账户的充值地址,或者一个只用来收款、不存大额资产的钱包,和你放长期资产的钱包分开。
- 报酬到账以后,核对网络、金额和交易哈希(TxID),再决定换汇还是继续持有。具体步骤见本站海外网赚平台用 USDT 结算:门槛、费用与收款到交易所的步骤和Superteam Earn 加密赏金收款核对。
- 对方要求你先「激活收款」「付手续费才能提现」「装一个结算插件」,都按骗局处理。
还没有交易所账户、又确认所在地区可以合规使用的读者,可以从币安官方注册页 binance.com/join?ref=L5KY6YCR(邀请码 L5KY6YCR)或欧易官方注册页 okx.com/join/2157189586 进入,认准 binance.com、okx.com 域名。开户后先把两步验证、防钓鱼码和提币白名单设置好,再把充值地址给付款方。
赞助披露:上面的币安、欧易链接带本站邀请码,你通过它注册并交易,本站可能获得返佣,不改变你的手续费率。
7. 合规与风险提示
- 币安、欧易的用户协议均不向中国大陆居民提供服务;2021 年人民银行等十部门发布的通知明确,境外虚拟货币交易所通过互联网向我国境内居民提供服务,属于非法金融活动。
- 跨境接单收入涉及外汇和个人所得税,按所在地规定申报;本站副业收入要交税吗整理过国内的基本口径。
- 本文只整理 FBI 和多国机构公开的通报内容,不提供攻击细节,不构成法律意见。
相关阅读
- 刷单、押金、拉人头、USDT 高收益任务:常见网赚骗局拆解(2026)
- 远程客服与数据标注兼职:渠道怎么找、怎么防骗(2026)
- Upwork 和 Fiverr 怎么接第一单:平台抽成、到账周期、提现方式与封号红线(2026)
- 海外网赚平台用 USDT 结算:门槛、费用与收款到交易所的步骤
- 交易所账户安全设置清单:2FA、通行密钥、防钓鱼码与提现白名单
官方来源与查询日期
- FBI IC3:North Korea Aggressively Targeting Crypto Industry with Well-Disguised Social Engineering Attacks(I-090324-PSA,2024-09-03)
- 日本警察厅、FBI 等多机构联合通报:North Korean "WaterPlum," commonly referred to as "Contagious Interview," Cyber Actor Group Targeting IT Professionals; Activities of North Korean IT Workers in Japan, the United States and Europe(2026-09-18,PDF)
- 查询日期:2026-11-21(北京时间)